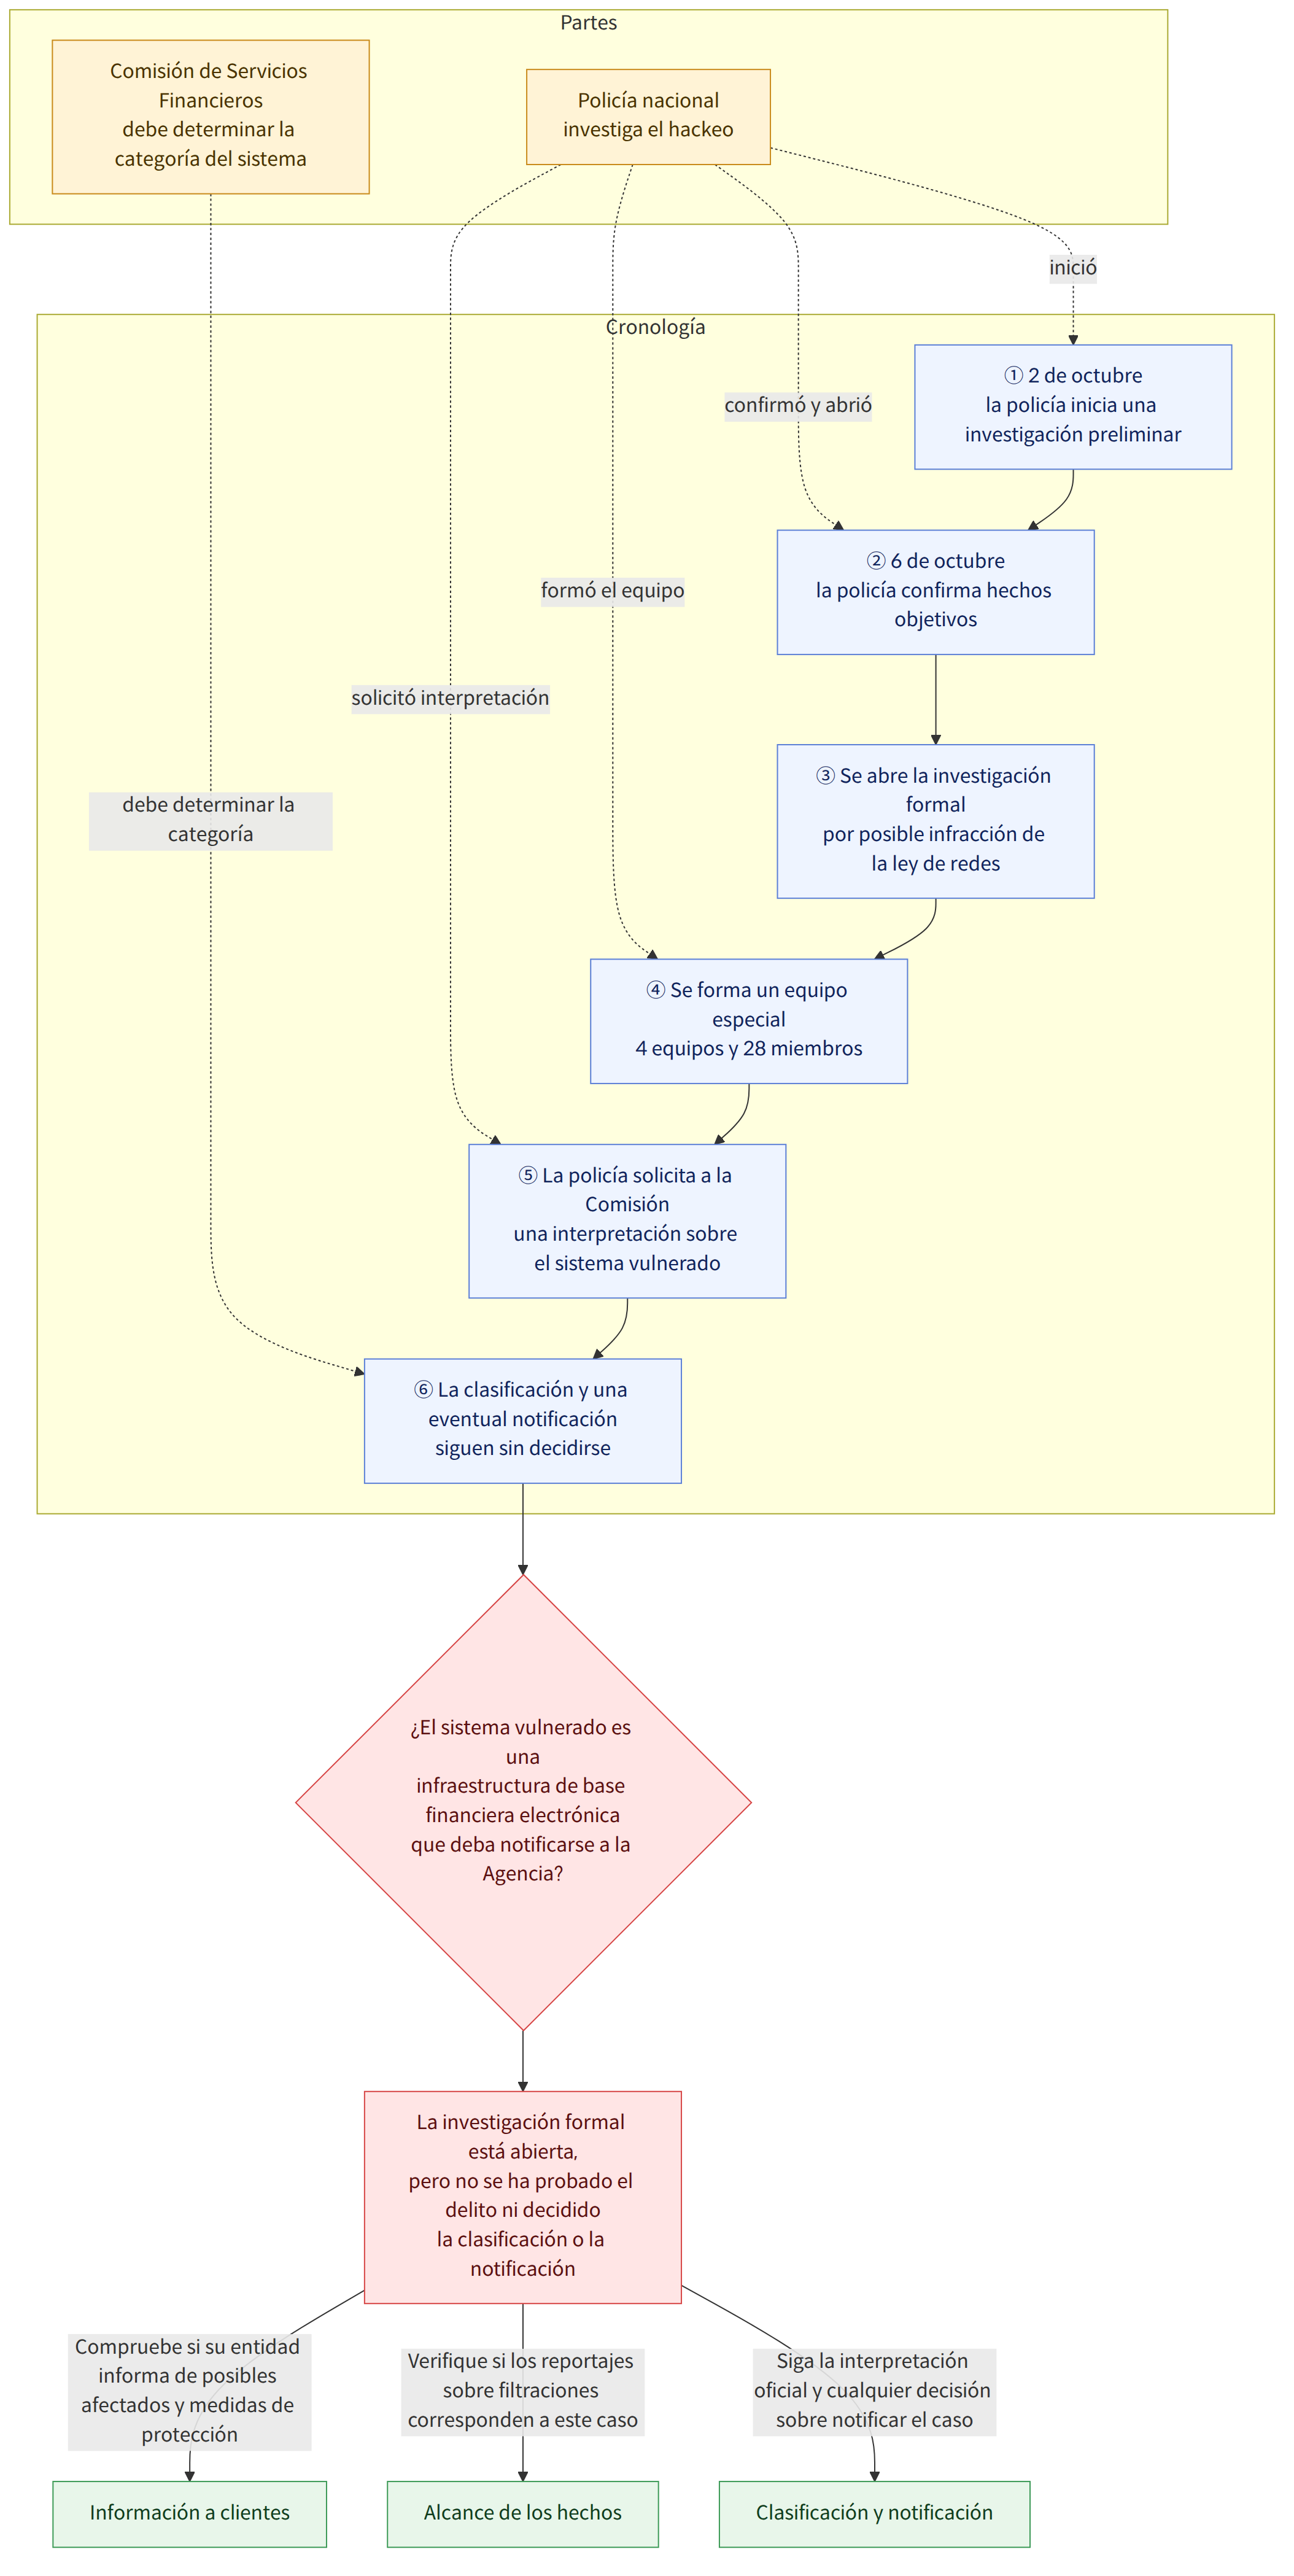
La policía abrió una investigación formal por el reciente hackeo de una entidad financiera, bajo sospecha de infracción de la Ley de Redes de Información y Comunicaciones (정보통신망법). La Jefatura Nacional de Investigación de la Agencia Nacional de Policía (경찰청 국가수사본부) declaró que el 6 de octubre de 2026, tras confirmar los hechos objetivos, el caso pasó a la fase de investigación. La Unidad de Investigación de Ciberterrorismo (사이버테러수사대) fue designada como equipo especial de investigación y se desplegaron 4 equipos con un total de 28 miembros, bajo la dirección del jefe de la División de Respuesta al Ciberterrorismo (사이버테러대응과). Además de investigar el caso, se está examinando si la clasificación jurídica del sistema vulnerado convierte el asunto en uno que deba notificarse a la Agencia de Investigación de Delitos Graves (중대범죄수사청, 중수청).
Antecedentes y contexto
La policía llevaba a cabo desde el 2 de octubre una investigación preliminar a la apertura formal del caso (un procedimiento para examinar los hechos antes de registrar formalmente el caso). Posteriormente, abrió una investigación bajo sospecha de infracción de la Ley de Redes de Información y Comunicaciones, pero esto significa que el caso pasó formalmente a ser objeto de investigación; no implica que se hayan probado los hechos delictivos ni que se haya establecido la responsabilidad de los sospechosos.
En este caso, que se notifique o no a la Agencia de Investigación de Delitos Graves no depende únicamente de si la entidad financiera afectada es una empresa financiera. Según las informaciones publicadas, entre los ciberdelitos que deben notificarse figuran las infracciones de la Ley de Redes de Información y Comunicaciones vinculadas a ataques contra infraestructuras nacionales críticas, así como las infracciones de la Ley de Transacciones Financieras Electrónicas (전자금융거래법) relacionadas con ataques a infraestructuras de base financiera electrónica. La policía considera que, aunque la entidad financiera afectada en sí no se considere una infraestructura nacional crítica, el caso podría estar sujeto a notificación si el sistema vulnerado es una infraestructura de base financiera electrónica.
Por ello, la interpretación oficial solicitada a la Comisión de Servicios Financieros (금융위원회) es un punto decisivo. Solo una vez que se determine a qué tipo de infraestructura pertenece el sistema podrá decidirse si el caso debe notificarse. Sin embargo, lo confirmado hasta ahora es que la policía solicitó una interpretación a la Comisión. Esto no significa que ya se haya emitido una decisión ni que se haya resuelto notificar el caso a la Agencia de Investigación de Delitos Graves.
Qué significa esta noticia
El foco de la investigación está tanto en esclarecer los hechos del hackeo como en determinar en qué categoría jurídica se encuadra el sistema vulnerado. El caso ha despertado interés porque la clasificación del sistema podría cambiar las vías legales aplicables y la forma en que responden las instituciones pertinentes. Sin embargo, la información publicada no permite saber si la Agencia de Investigación de Delitos Graves asumirá efectivamente la investigación ni cómo continuará el procedimiento tras una eventual notificación.
Para los clientes de entidades financieras, puede ser importante comprobar si se han visto afectados y en qué medida. Otros reportajes han mencionado filtraciones de información en varias entidades financieras y la posibilidad de que sus clientes se hayan visto afectados, pero no se ha confirmado si el alcance de esos reportajes coincide con el caso que la policía ha pasado a investigar formalmente. Por ejemplo, si se es cliente de una entidad financiera posiblemente implicada en este caso, puede ser útil comprobar si dicha entidad ofrece información específica sobre posibles afectados o medidas de protección. Esto no significa que se haya confirmado un perjuicio, sino que conviene verificarlo porque las informaciones publicadas no delimitan claramente el alcance de cada caso.
El tamaño del equipo de investigación no permite anticipar por sí solo el resultado de la pesquisa ni la reparación de los daños. La policía declaró que investigará con rapidez y rigor en colaboración con las instituciones pertinentes. En la práctica, la identificación del sistema vulnerado, la interpretación de la Comisión de Servicios Financieros y los hechos que se recopilen durante la investigación podrían influir en las decisiones posteriores.
Información sobre normas y asistencia relacionadas
La Guía jurídica interna L1 (사내 법률 가이드 L1) explica que, al determinar si hubo acceso ilícito en virtud de la Ley de Redes de Información y Comunicaciones, el mero hecho de conocer un nombre de usuario y una contraseña o de haber tenido permiso para usarlos en el pasado no basta para demostrar que se cuenta actualmente con autorización legítima de acceso. Deben examinarse las circunstancias concretas, como los permisos concedidos por el proveedor del servicio y si siguen vigentes. Esto no significa que se hayan confirmado el sistema vulnerado o el método de acceso de este caso, ni sustituye la valoración policial de los presuntos delitos.
Por tanto, en este caso no se debe dar por sentado qué ley resulta aplicable o quién es responsable basándose únicamente en que «se accedió al sistema de una empresa financiera». Es necesario confirmar a qué sistema se accedió, con qué autorización y si ese sistema constituye una infraestructura de base financiera electrónica. La Guía L1 también advierte que cualquier valoración jurídica debe basarse en los hechos concretos y en la legislación actualmente vigente. Este material no indica ningún programa de asistencia específico al que puedan acogerse las víctimas del hackeo de entidades financieras ni ningún plazo para solicitarlo.
Diferencias entre las informaciones publicadas
Las noticias sobre el inicio de la investigación policial informaron de la apertura formal del caso, la formación de un equipo especial de 28 miembros, el examen de una posible notificación a la Agencia de Investigación de Delitos Graves y la solicitud de una interpretación oficial a la Comisión de Servicios Financieros. Por otra parte, otro reportaje indicó que se habían comunicado filtraciones de información en 7 entidades financieras y que podrían haberse visto afectadas más de 67.000 personas. Una tercera información señaló que algunas direcciones IP utilizadas en el hackeo de Shinhan Bank intentaron acceder también a servidores de Toss Bank, pero fueron bloqueadas.
Estas informaciones se refieren en general a hackeos e intentos de acceso denunciados en el sector financiero, pero las pruebas presentadas no permiten determinar hasta qué punto las entidades, el número de personas afectadas y los intentos de acceso mencionados en cada reportaje coinciden con el caso registrado por la policía. Por ello, las cifras de otros reportajes no deben interpretarse como el número confirmado de afectados en la investigación policial actual.
Hechos confirmados y cuestiones aún desconocidas
Hechos confirmados
- La policía realizó una investigación preliminar desde el 2 de octubre y, el 6 de octubre, abrió formalmente el caso bajo sospecha de infracción de la Ley de Redes de Información y Comunicaciones, pasando a una investigación formal.
- La Unidad de Investigación de Ciberterrorismo de la Agencia Nacional de Policía fue designada como equipo especial de investigación y quedó integrada por 4 equipos con un total de 28 miembros.
- La policía solicitó a la Comisión de Servicios Financieros una interpretación oficial sobre si el sistema vulnerado es una infraestructura de base financiera electrónica.
- Se está examinando si el caso debe notificarse a la Agencia de Investigación de Delitos Graves; no se ha confirmado que se haya decidido efectuar dicha notificación.
Cuestiones aún desconocidas
- Cómo se produjo exactamente el hackeo y cuál fue el sistema vulnerado.
- Hasta qué punto las entidades financieras y el alcance de los daños mencionados en otros reportajes coinciden con el objeto de la investigación policial.
- Quién llevó a cabo el ataque y cómo determinará la Comisión de Servicios Financieros si el sistema es una infraestructura de base financiera electrónica.
- Si se notificará el caso a la Agencia de Investigación de Delitos Graves y cómo se definirán los procedimientos posteriores.
Qué pueden comprobar los lectores
- Consultar los avisos de la entidad financiera correspondiente para comprobar si uno se ha visto afectado y qué información ofrece. No dar por sentado que las cifras de afectados publicadas en otros reportajes corresponden al mismo ámbito que el caso policial.
- Si se recibe un mensaje que alude a un hackeo o a una filtración de datos personales, comprobar su veracidad mediante los canales oficiales de la entidad financiera. Esta recomendación no significa que se haya producido un daño secundario, sino que es una medida preventiva ante la necesidad de esclarecer mejor el alcance del caso.
- Al seguir la investigación, distinguir entre la interpretación de la Comisión de Servicios Financieros sobre la clasificación del sistema y la decisión policial sobre si se notificará el caso a la Agencia de Investigación de Delitos Graves. La solicitud de una interpretación oficial y el examen de una posible notificación no significan que se haya tomado una decisión definitiva.
Referencias
- Otros delitos del Código Penal: requisitos para su configuración y aspectos que deben tenerse en cuenta
- Otras coberturas consultadas: koreatimes.co.kr
- Otras coberturas consultadas: hani.co.kr