在韩国境内网络安全事件报告数量不断增加之际,人工智能(AI)既被攻击者用于寻找漏洞,也被防御者用于威胁分析与拦截。然而,防御者发现漏洞后,还必须准备补丁,并确认补丁是否会与现有系统冲突、是否会导致服务中断。核心在于,能否快速而安全地完成补丁验证与批准流程,可能会成为缩小攻防速度差距的关键。
背景与脉络
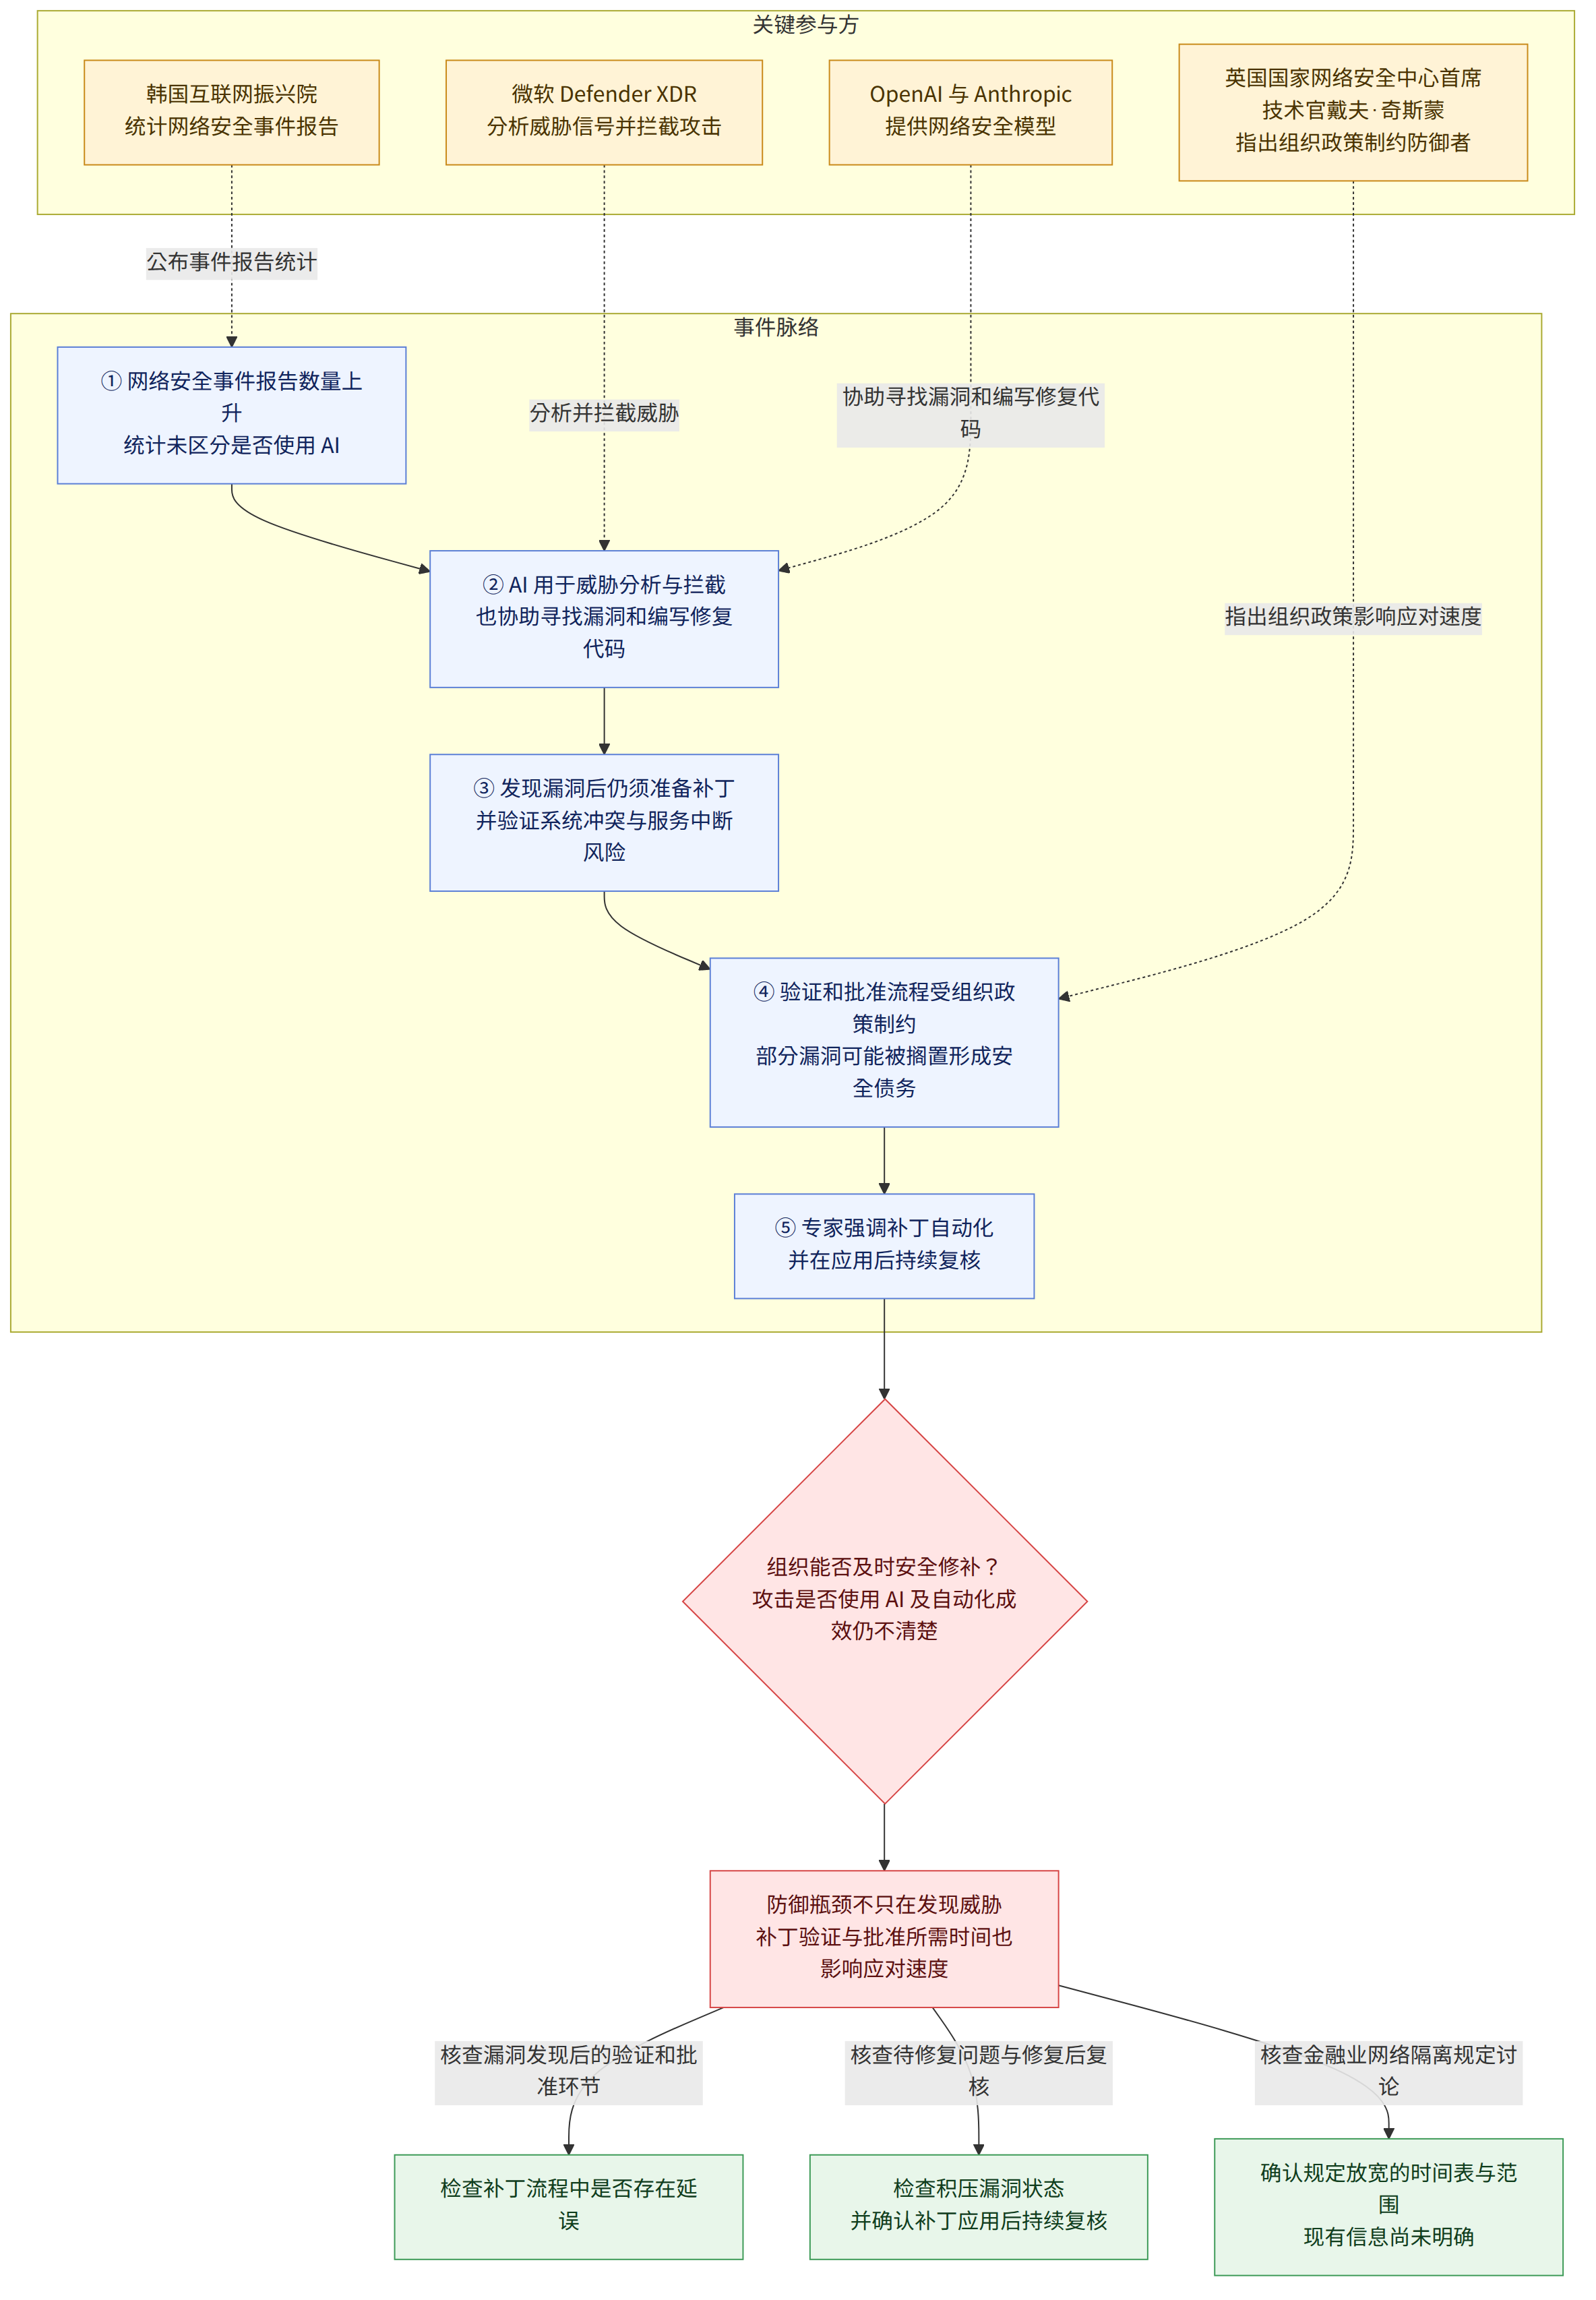
根据韩国互联网振兴院(한국인터넷진흥원,KISA)的统计,韩国境内网络安全事件报告数量从2023年的1277起增至2025年的2383起。2026年上半年的报告数量为1236起,已与2023年全年的报告数量相当。不过,这项统计并未区分网络安全事件中是否使用了AI。因此,不能仅凭报告数量增加,就断定AI引发或主导了这一增长。
专家预测,随着AI在网络攻击中的应用水平提高,网络安全事件的增长势头可能会更加迅猛。分析认为,如果寻找漏洞和尝试攻击的速度加快,防御一线的应对负担也可能随之加重。尤其需要注意的是,目前尚未确认针对金融业的一系列黑客攻击是否实际使用了AI。
防御方面对AI的应用也在不断发展。微软面向企业的安全平台Microsoft Defender XDR(디펜더 XDR)利用AI分析从PC、服务器和账户收集的威胁信号,并通过阻断受侵害设备的通信等方式,遏制攻击扩散。XDR是一种综合分析来自多台设备和多个账户的安全信号的安全平台。OpenAI和Anthropic也分别提供专用于网络安全的模型,协助寻找漏洞或编写修复代码等防御工作。
这则消息意味着什么
即使AI工具能够更快发现威胁,真正修复已发现的漏洞仍需要额外时间。补丁是指用于修复软件安全问题或错误的修改。攻击者如果未能利用某个漏洞,可以转而尝试其他漏洞;而防御者则必须在制作或获取补丁后,验证其是否可能与现有系统冲突或导致服务中断。
顺天乡大学信息保护学系名誉教授廉兴烈表示,防御者必须经过补丁验证和批准流程,因此在时间和投入上与攻击者存在不对称。亚洲大学网络安全学系教授郭镇指出,由于无法一次性修复所有漏洞,可能会出现“安全债务”,即推迟或不采取部分措施。安全债务是指未解决而被搁置的安全问题不断累积的状态。
组织内部的政策和决策也可能影响应对速度。英国国家网络安全中心(영국 국가사이버보안센터,NCSC)首席技术官戴夫·奇斯蒙上月在该中心的官方博客中指出,防御者受到组织政策的很大制约。这意味着,与发现漏洞的技术同样重要的是,审核和批准补丁应用的流程,因为它也可能关系到实际防御能力。
例如,某个组织发现漏洞后,如果必须先确认补丁是否会造成系统冲突,那么即使检测AI能迅速发出警报,验证和批准所需的时间仍然存在。在这种情况下,只有建立起能够自动化完成从确认漏洞到修复漏洞的流程,并在应用后再次检查是否存在问题的机制,才能缩短应对时间。这只是基于假设的说明,并不意味着组织的自动化应用水平或成效已经得到证实。
相关制度与支持信息
金融监管部门正在讨论逐步放宽金融业的网络隔离规定,以便应用新技术。网络隔离是指将内部办公网络与外部互联网分开的安全方式。放宽规定的讨论关系到金融业应用新技术的环境,但仅凭现有信息,无法确认实施时间、具体放宽范围或各机构的要求。
因此,不应将讨论放宽规定本身解读为金融机构已经引入AI安全工具,或网络隔离方式已经发生变化。实际应用情况和条件仍须另行确认。
已确认的事实与尚不清楚之处
已确认的事实
- 韩国境内网络安全事件报告数量为:2023年1277起、2025年2383起;2026年上半年为1236起。
- KISA的统计没有对每起网络安全事件中是否使用AI进行分类。
- Defender XDR利用AI分析从多台设备和多个账户收集的威胁信号,并通过阻断受侵害设备的通信等方式遏制攻击扩散。
- OpenAI和Anthropic提供专用于网络安全的模型,协助寻找漏洞、生成修复代码等。
- 专家强调了补丁自动化、安全债务管理,以及应用补丁后的持续复核。
尚不清楚之处
- 尚未确认针对金融业的一系列黑客攻击是否实际使用了AI。
- 未提供各组织补丁自动化的应用水平和应用效果。
- 根据现有信息,无法确认金融业网络隔离规定放宽的具体时间表和范围。
读者可以核查的事项
- 组织的安全负责人可以确认,发现漏洞后需要经过哪些补丁验证和批准流程,以及流程中是否存在造成延误的环节。
- 可以检查是否有累积的待修复漏洞,并管理被推迟处理的项目及其状态。
- 可以确认是否建立了持续复核流程,以确保应用补丁后系统或服务没有出现问题。