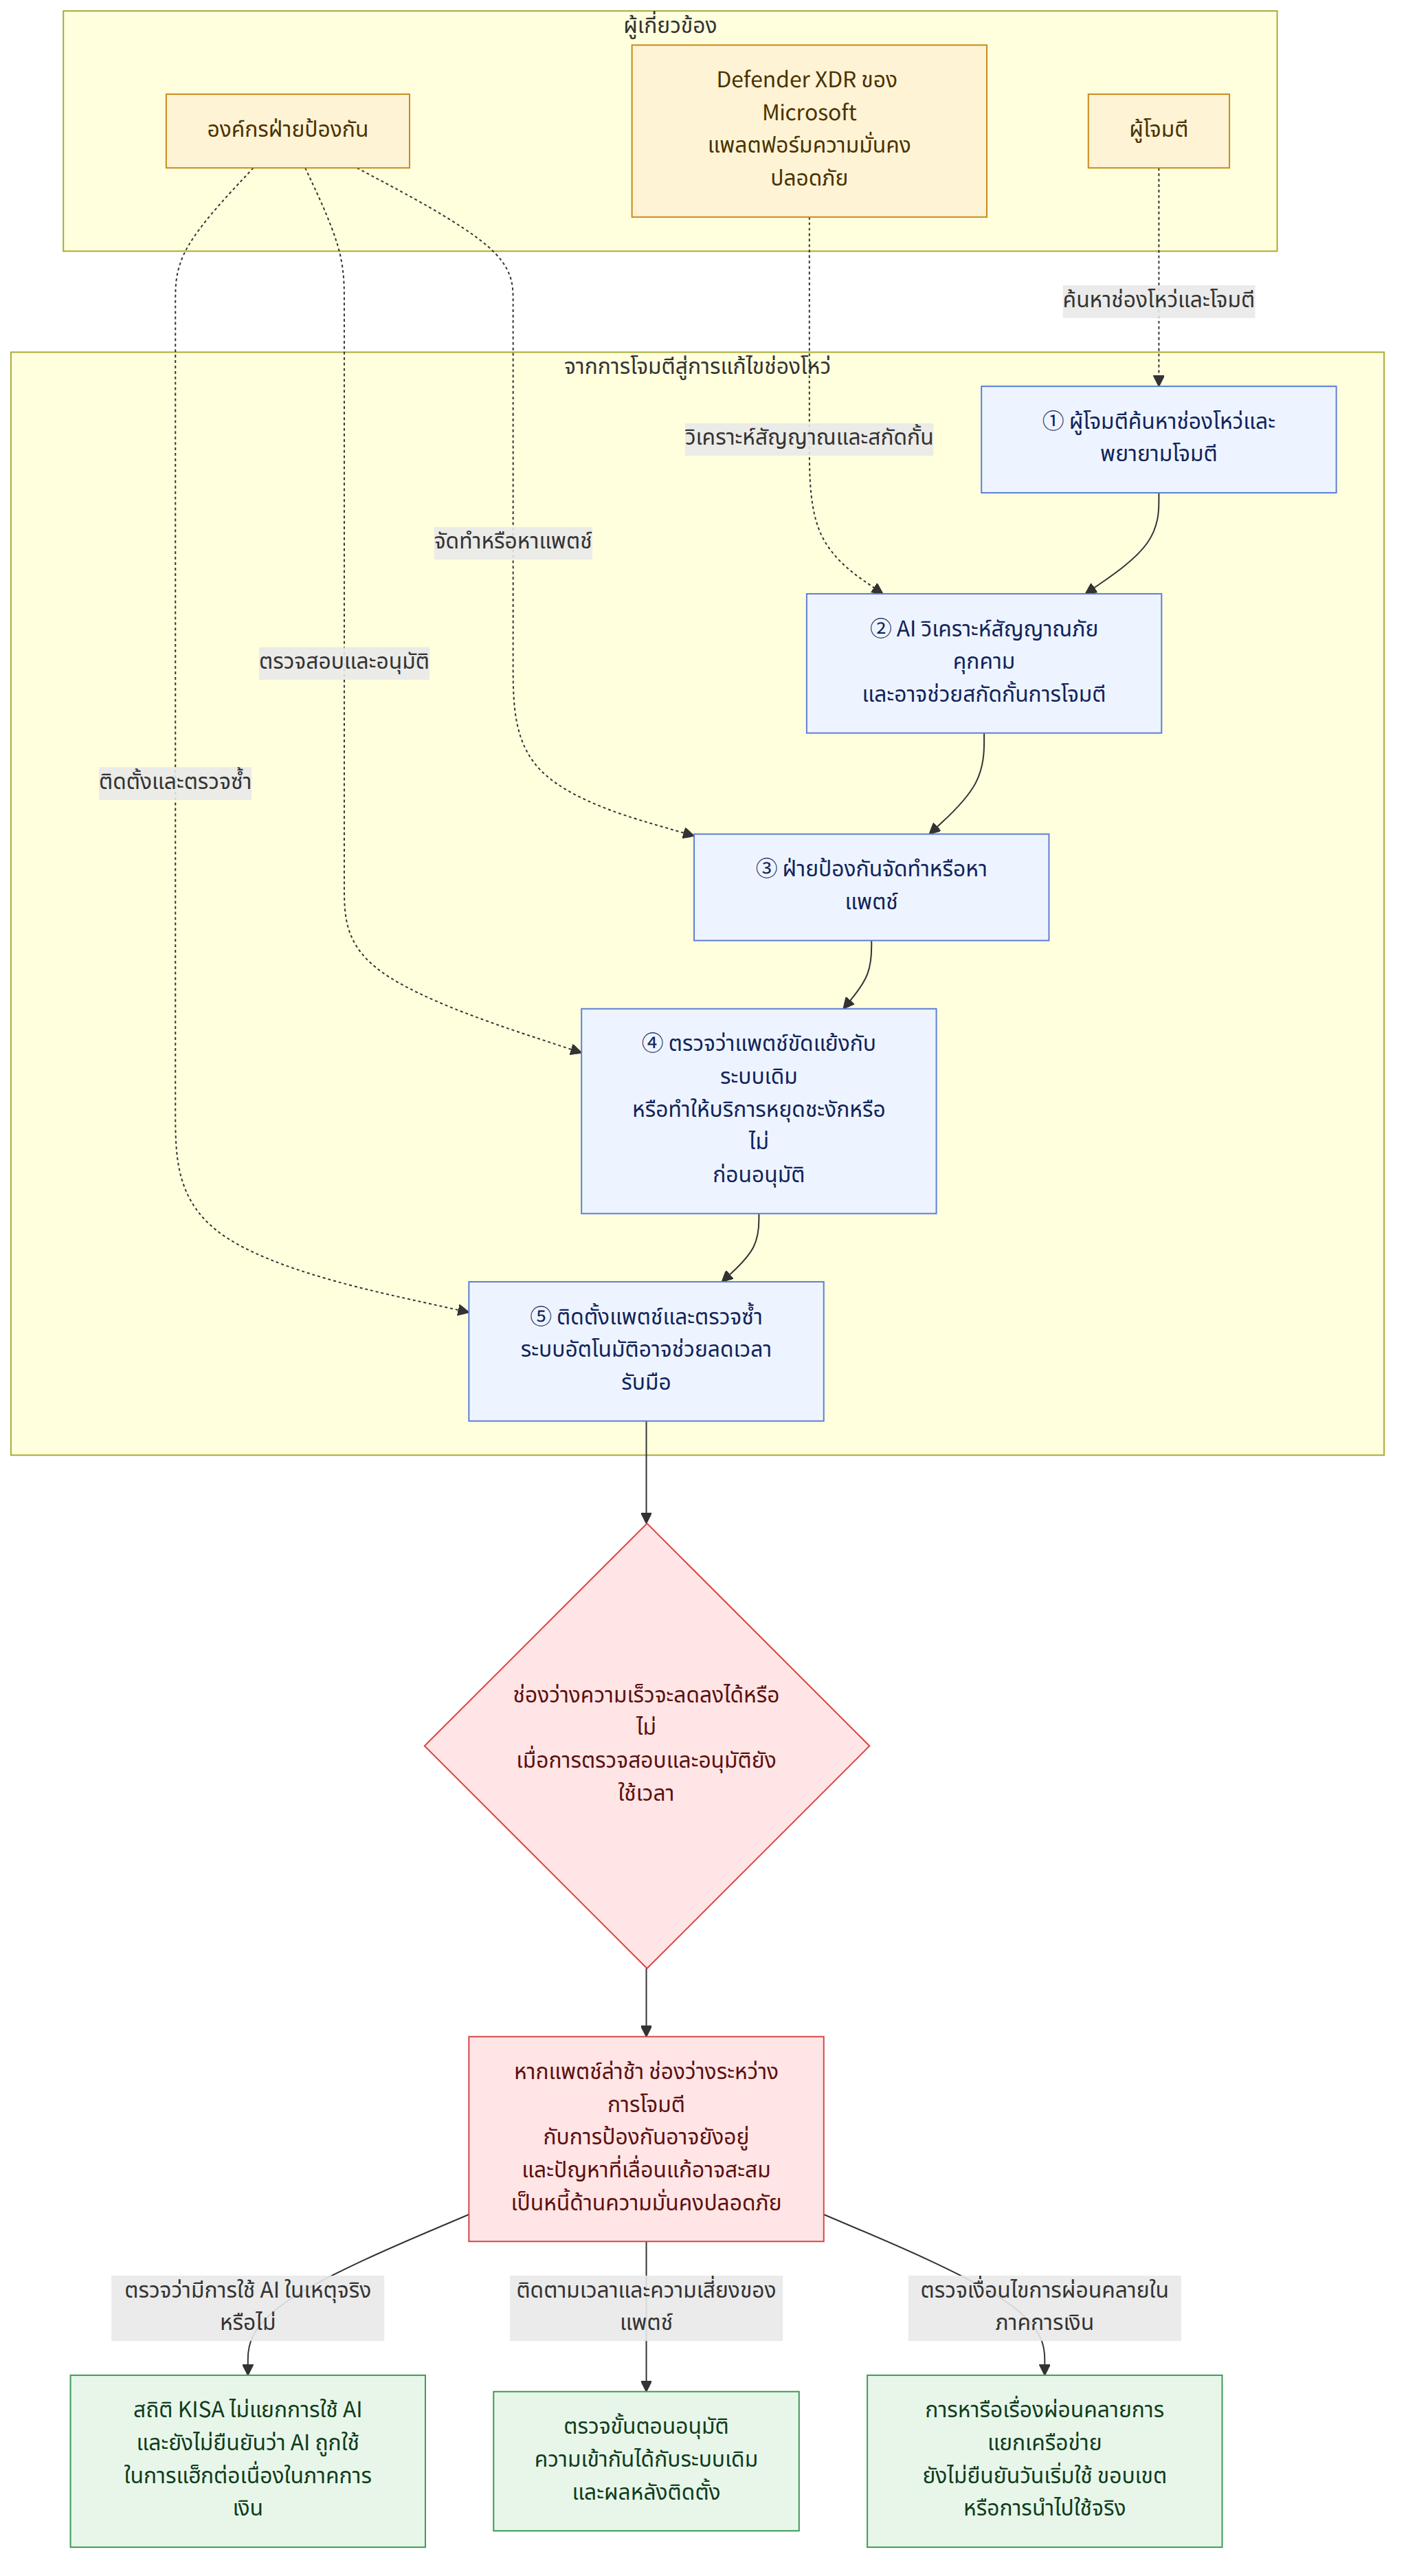
ท่ามกลางการแจ้งเหตุละเมิดความมั่นคงปลอดภัยในประเทศที่เพิ่มขึ้น ปัญญาประดิษฐ์ (AI) ถูกนำมาใช้ทั้งในการค้นหาช่องโหว่ของผู้โจมตี และการวิเคราะห์กับสกัดกั้นภัยคุกคามของฝ่ายป้องกัน อย่างไรก็ตาม แม้ฝ่ายป้องกันจะพบช่องโหว่แล้ว ก็ยังต้องจัดทำแพตช์และตรวจสอบว่าแพตช์จะขัดแย้งกับระบบเดิมหรือทำให้บริการหยุดชะงักหรือไม่ ประเด็นสำคัญคือ ความรวดเร็วและปลอดภัยในการดำเนินขั้นตอนตรวจสอบและอนุมัติแพตช์อาจมีความสำคัญต่อการลดช่องว่างด้านความเร็วระหว่างการโจมตีกับการป้องกัน
ภูมิหลังและบริบท
ตามสถิติของสำนักงานส่งเสริมความมั่นคงปลอดภัยทางอินเทอร์เน็ตแห่งเกาหลี (한국인터넷진흥원) หรือ KISA การแจ้งเหตุละเมิดความมั่นคงปลอดภัยในประเทศเพิ่มจาก 1277 ครั้งในปี 2023 เป็น 2383 ครั้งในปี 2025 ส่วนการแจ้งเหตุในครึ่งแรกของปี 2026 อยู่ที่ 1236 ครั้ง ซึ่งใกล้เคียงกับยอดแจ้งเหตุทั้งปี 2023 อย่างไรก็ตาม สถิตินี้ไม่ได้แยกว่ามีการใช้ AI ในเหตุละเมิดความมั่นคงปลอดภัยหรือไม่ ดังนั้นจึงไม่อาจสรุปได้จากจำนวนการแจ้งเหตุที่เพิ่มขึ้นเพียงอย่างเดียวว่า AI เป็นสาเหตุหรือเป็นปัจจัยหลักที่ทำให้จำนวนเพิ่มขึ้น
ผู้เชี่ยวชาญคาดการณ์ว่า เมื่อการนำ AI มาใช้ในการโจมตีทางไซเบอร์มีระดับสูงขึ้น แนวโน้มการเพิ่มขึ้นของเหตุละเมิดความมั่นคงปลอดภัยอาจยิ่งชันขึ้น การวิเคราะห์คือ หากการค้นหาช่องโหว่และการพยายามโจมตีทำได้รวดเร็วขึ้น ภาระในการรับมือของฝ่ายป้องกันก็อาจเพิ่มขึ้นด้วย โดยเฉพาะอย่างยิ่ง ควรแยกให้ชัดเจนว่ายังไม่มีการยืนยันว่า AI ถูกใช้จริงในการแฮ็กต่อเนื่องที่เกิดขึ้นในภาคการเงิน
ฝ่ายป้องกันเองก็มีความก้าวหน้าในการใช้ AI เช่นกัน Defender XDR แพลตฟอร์มความมั่นคงปลอดภัยสำหรับองค์กรของ Microsoft ใช้ AI วิเคราะห์สัญญาณภัยคุกคามที่รวบรวมจากพีซี เซิร์ฟเวอร์ และบัญชีผู้ใช้ รวมถึงยับยั้งการแพร่กระจายของการโจมตีด้วยการสกัดกั้นการสื่อสารของอุปกรณ์ที่ถูกเจาะระบบ XDR คือแพลตฟอร์มความมั่นคงปลอดภัยที่วิเคราะห์สัญญาณความมั่นคงปลอดภัยจากอุปกรณ์และบัญชีผู้ใช้หลายรายการร่วมกัน นอกจากนี้ OpenAI และ Anthropic ต่างก็ให้บริการโมเดลเฉพาะทางด้านความมั่นคงปลอดภัยไซเบอร์เพื่อช่วยงานป้องกัน เช่น การค้นหาช่องโหว่และการสร้างโค้ดแก้ไข
ความหมายของข่าวนี้
แม้เครื่องมือ AI จะช่วยให้ตรวจพบภัยคุกคามได้รวดเร็วขึ้น แต่กระบวนการแก้ไขช่องโหว่ที่พบยังต้องใช้เวลาอีกส่วนหนึ่ง แพตช์หมายถึงการแก้ไขซอฟต์แวร์เพื่อจัดการปัญหาด้านความมั่นคงปลอดภัยหรือข้อผิดพลาด ผู้โจมตีอาจลองใช้ช่องโหว่อื่นได้หากใช้ช่องโหว่หนึ่งไม่สำเร็จ แต่ฝ่ายป้องกันต้องจัดทำหรือหาแพตช์ให้ได้ก่อน จากนั้นจึงตรวจสอบว่าอาจขัดแย้งกับระบบเดิมหรือทำให้บริการหยุดชะงักหรือไม่
ยอมฮึงยอล ศาสตราจารย์กิตติคุณด้านการคุ้มครองข้อมูล มหาวิทยาลัยซุนชอนฮยัง (순천향대) กล่าวว่า ฝ่ายป้องกันมีความไม่สมมาตรเมื่อเทียบกับผู้โจมตีในด้านเวลาและความพยายาม เนื่องจากต้องผ่านขั้นตอนตรวจสอบและอนุมัติแพตช์ ควักจิน ศาสตราจารย์ภาควิชาความมั่นคงปลอดภัยไซเบอร์ มหาวิทยาลัยอาจู (아주대) ชี้ว่า การไม่สามารถติดตั้งแพตช์แก้ช่องโหว่ทั้งหมดได้ในคราวเดียว อาจทำให้เกิด “หนี้ด้านความมั่นคงปลอดภัย” ซึ่งหมายถึงสภาวะที่ปัญหาด้านความมั่นคงปลอดภัยซึ่งยังไม่ได้แก้ไขและถูกเลื่อนออกไปสะสมเพิ่มขึ้น
นโยบายและการตัดสินใจภายในองค์กรก็อาจส่งผลต่อความเร็วในการรับมือเช่นกัน เดฟ ชิสมอน CTO ของศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของสหราชอาณาจักร (NCSC) ระบุในบล็อกทางการของศูนย์เมื่อเดือนที่แล้วว่า ฝ่ายป้องกันถูกจำกัดอย่างมากด้วยนโยบายขององค์กร ประเด็นนี้หมายความว่า กระบวนการพิจารณาและอนุมัติการติดตั้งแพตช์อาจเชื่อมโยงกับความสามารถในการป้องกันที่เกิดขึ้นจริงไม่แพ้เทคโนโลยีที่ใช้ค้นหาช่องโหว่
ตัวอย่างเช่น หากองค์กรหนึ่งพบช่องโหว่ แต่ต้องตรวจสอบก่อนติดตั้งแพตช์ว่าระบบจะขัดข้องหรือไม่ แม้ AI สำหรับตรวจจับจะแจ้งเตือนได้รวดเร็ว ก็ยังต้องใช้เวลาในการตรวจสอบและอนุมัติ ในกรณีนี้ การจัดให้มีระบบที่ทำกระบวนการตั้งแต่การตรวจพบไปจนถึงการแก้ไขช่องโหว่เป็นระบบอัตโนมัติ และตรวจสอบซ้ำหลังติดตั้งว่ายังมีปัญหาหรือไม่ จะช่วยลดเวลาในการรับมือได้ คำอธิบายนี้ตั้งอยู่บนสมมติฐาน และไม่ได้หมายความว่ามีการยืนยันระดับการใช้ระบบอัตโนมัติหรือประสิทธิผลของระบบดังกล่าวในแต่ละองค์กร
ข้อมูลเกี่ยวกับมาตรการและการสนับสนุนที่เกี่ยวข้อง
หน่วยงานกำกับดูแลด้านการเงินกำลังหารือเกี่ยวกับแนวทางผ่อนคลายข้อกำหนดการแยกเครือข่ายในภาคการเงินเป็นลำดับขั้น เพื่อให้สามารถใช้เทคโนโลยีใหม่ได้ การแยกเครือข่ายเป็นวิธีรักษาความมั่นคงปลอดภัยโดยแยกเครือข่ายภายในสำหรับการทำงานออกจากเครือข่ายอินเทอร์เน็ตภายนอก การหารือเรื่องการผ่อนคลายข้อกำหนดเกี่ยวข้องกับสภาพแวดล้อมที่ภาคการเงินจะสามารถใช้เทคโนโลยีใหม่ได้ แต่จากข้อมูลที่มี ไม่สามารถยืนยันช่วงเวลาที่จะเริ่มใช้ ขอบเขตการผ่อนคลายโดยละเอียด หรือข้อกำหนดเฉพาะของแต่ละหน่วยงานได้
ดังนั้นจึงไม่ควรตีความว่าการหารือเรื่องการผ่อนคลายข้อกำหนดหมายความว่าสถาบันการเงินได้นำเครื่องมือรักษาความมั่นคงปลอดภัยด้วย AI มาใช้แล้ว หรือวิธีแยกเครือข่ายได้เปลี่ยนไปแล้ว ต้องตรวจสอบการนำไปใช้จริงและเงื่อนไขต่าง ๆ แยกต่างหาก
ข้อเท็จจริงที่ยืนยันแล้วและสิ่งที่ยังไม่ทราบ
ข้อเท็จจริงที่ยืนยันแล้ว
- การแจ้งเหตุละเมิดความมั่นคงปลอดภัยในประเทศมี 1277 ครั้งในปี 2023 และ 2383 ครั้งในปี 2025 ส่วนครึ่งแรกของปี 2026 มี 1236 ครั้ง
- สถิติของ KISA ไม่ได้จำแนกว่าในเหตุละเมิดความมั่นคงปลอดภัยแต่ละครั้งมีการใช้ AI หรือไม่
- Defender XDR ใช้ AI วิเคราะห์สัญญาณภัยคุกคามที่รวบรวมจากอุปกรณ์และบัญชีผู้ใช้หลายรายการ และยับยั้งการแพร่กระจาย เช่น ด้วยการสกัดกั้นการสื่อสารของอุปกรณ์ที่ถูกเจาะระบบ
- OpenAI และ Anthropic ให้บริการโมเดลเฉพาะทางด้านความมั่นคงปลอดภัยไซเบอร์เพื่อช่วยค้นหาช่องโหว่และสร้างโค้ดแก้ไข เป็นต้น
- ผู้เชี่ยวชาญเน้นย้ำเรื่องการทำแพตช์ให้เป็นระบบอัตโนมัติ การจัดการหนี้ด้านความมั่นคงปลอดภัย และการตรวจสอบซ้ำอย่างต่อเนื่องหลังติดตั้ง
สิ่งที่ยังไม่ทราบ
- ยังไม่มีการยืนยันว่ามีการใช้ AI จริงในการแฮ็กต่อเนื่องที่เกิดขึ้นในภาคการเงิน
- ไม่มีข้อมูลเกี่ยวกับระดับการนำระบบทำแพตช์อัตโนมัติมาใช้และผลของการนำระบบดังกล่าวมาใช้ในแต่ละองค์กร
- จากข้อมูลที่มี ไม่สามารถยืนยันกำหนดเวลาและขอบเขตโดยละเอียดของการผ่อนคลายข้อกำหนดการแยกเครือข่ายในภาคการเงินได้
สิ่งที่ผู้อ่านควรตรวจสอบ
- ผู้รับผิดชอบด้านความมั่นคงปลอดภัยขององค์กรสามารถตรวจสอบได้ว่า หลังพบช่องโหว่ต้องผ่านขั้นตอนใดบ้างในการตรวจสอบและอนุมัติแพตช์ และมีขั้นตอนใดที่ทำให้เกิดความล่าช้าหรือไม่
- ควรตรวจสอบว่ามีช่องโหว่ที่เลื่อนการติดตั้งแพตช์สะสมอยู่หรือไม่ และจัดการรายการที่เลื่อนการดำเนินการพร้อมสถานะของแต่ละรายการ
- สามารถตรวจสอบได้ว่ามีกระบวนการตรวจสอบซ้ำอย่างต่อเนื่องหลังติดตั้งแพตช์หรือไม่ เพื่อให้แน่ใจว่าระบบหรือบริการไม่ได้เกิดปัญหา