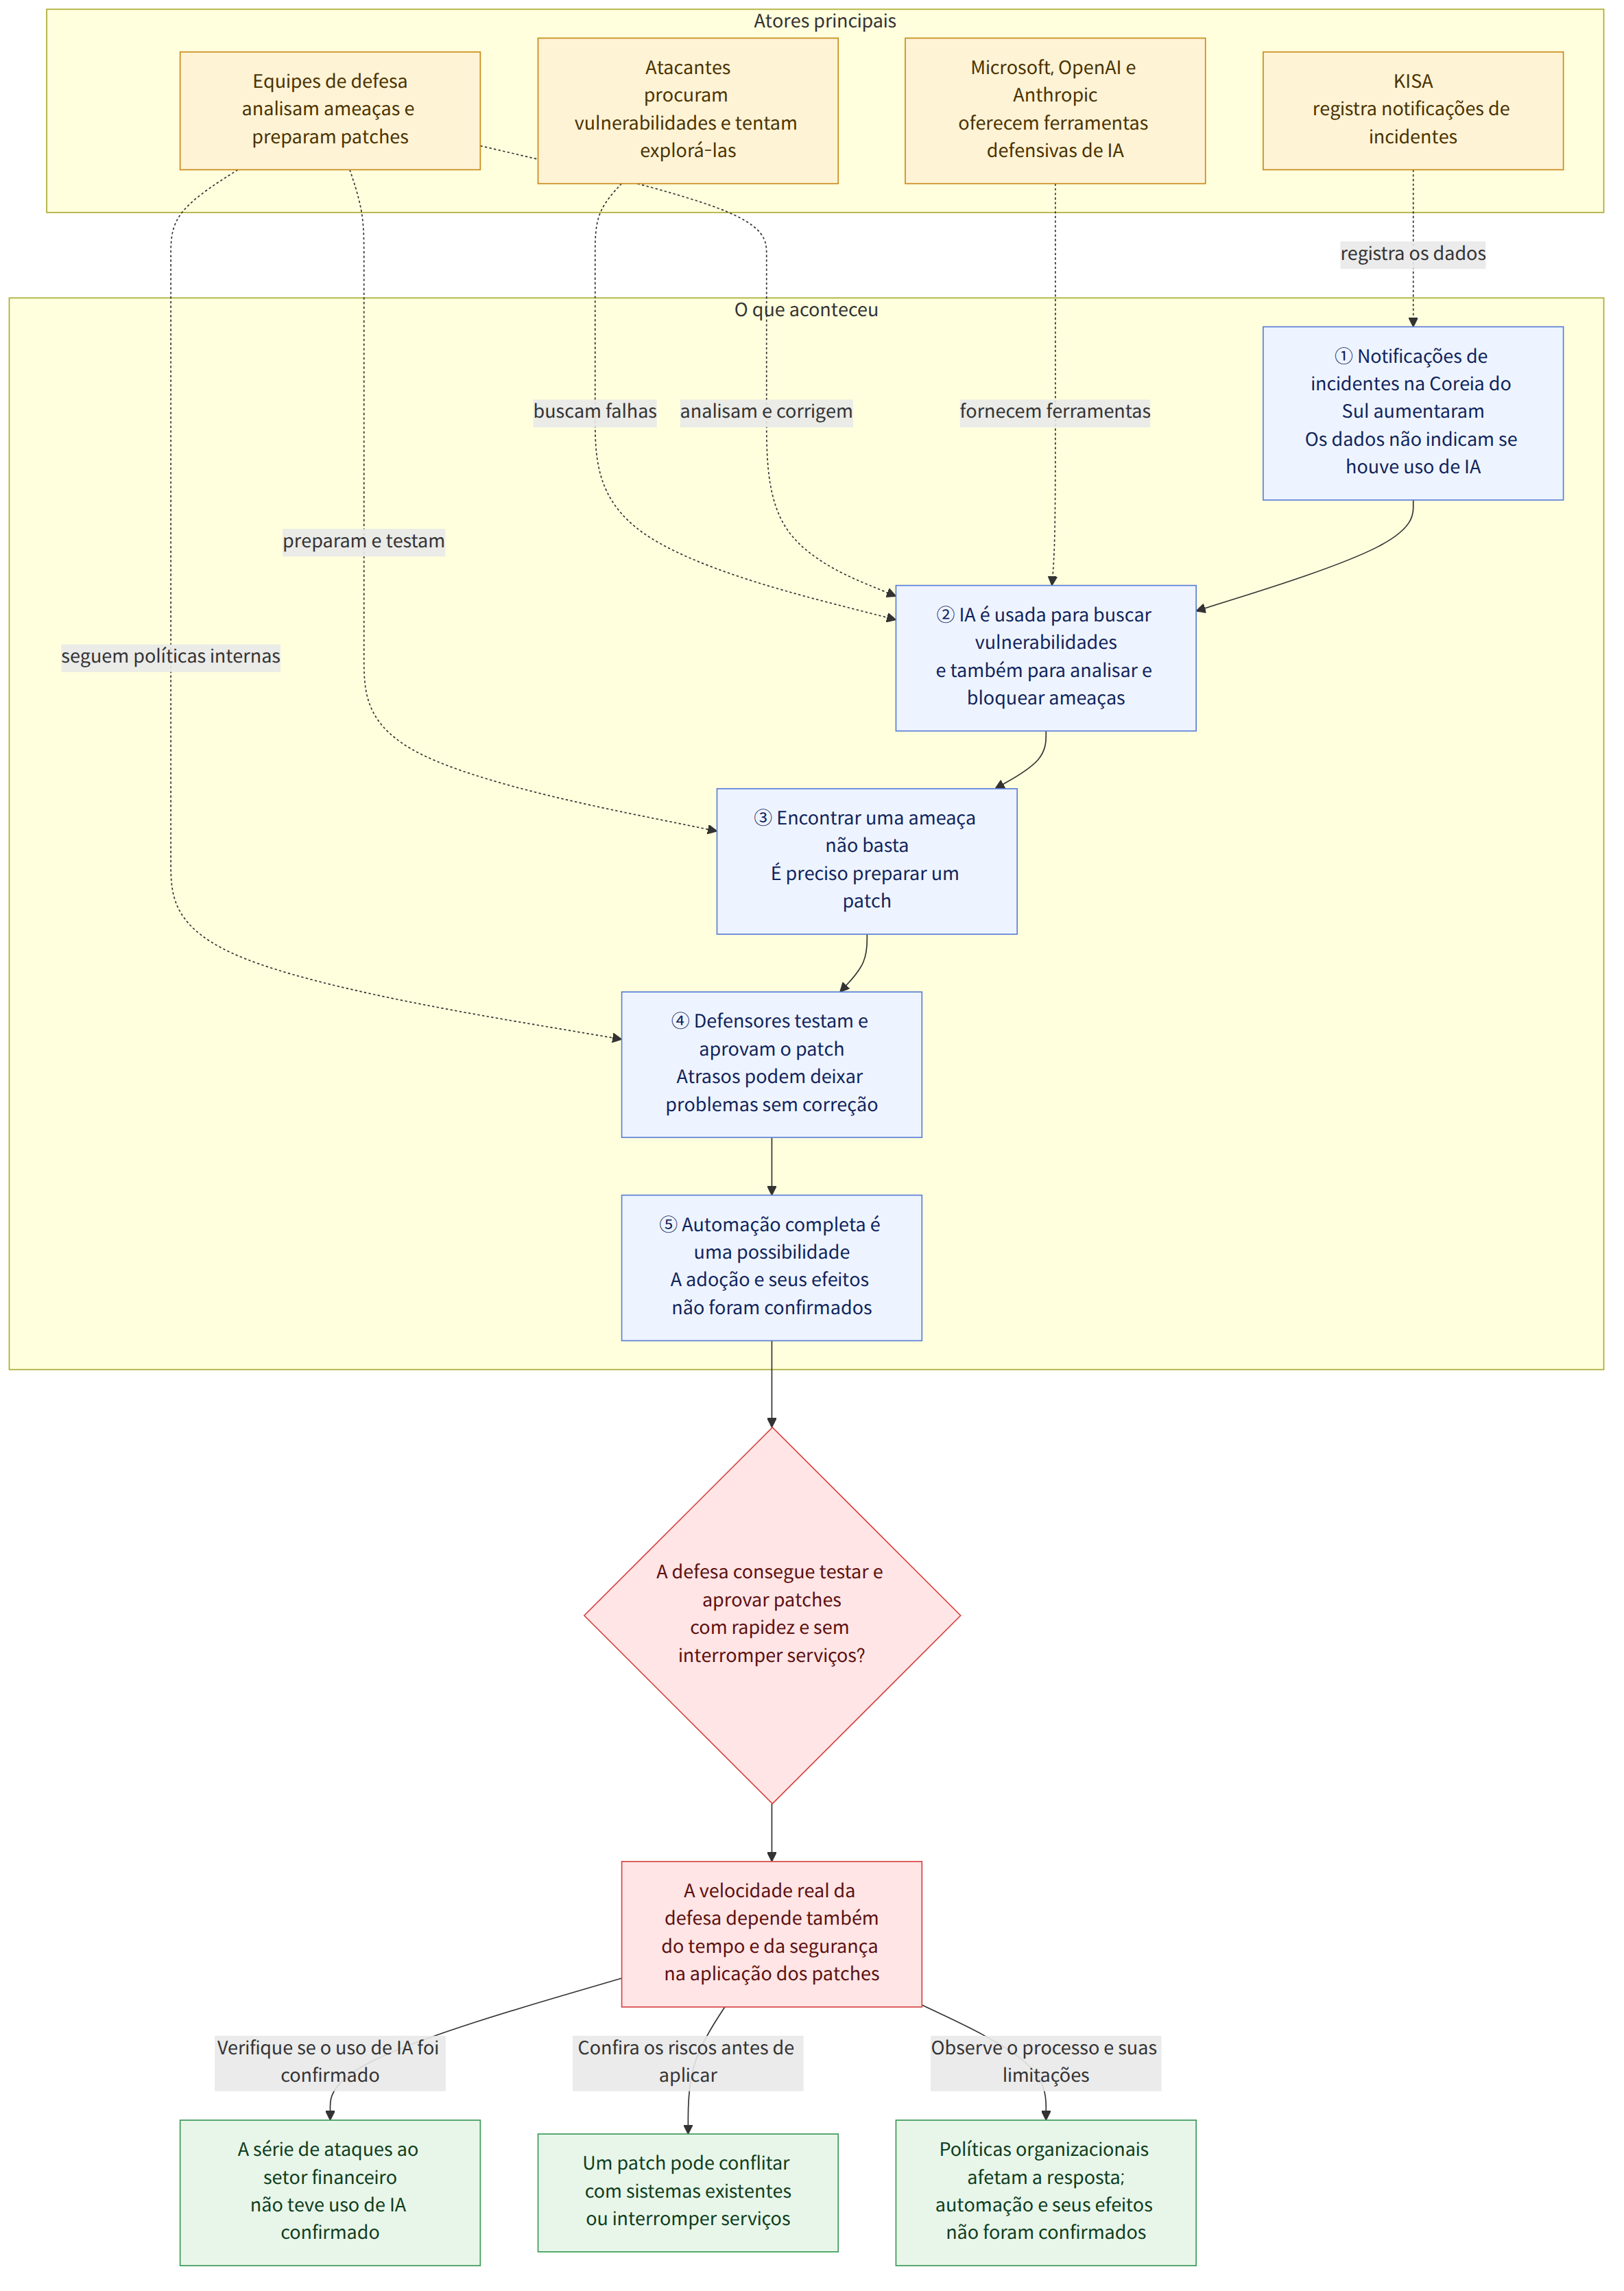
Em meio ao aumento das notificações de incidentes de segurança na Coreia do Sul, a inteligência artificial (IA) vem sendo usada tanto por atacantes, para encontrar vulnerabilidades, quanto por defensores, para analisar e bloquear ameaças. No entanto, mesmo depois de encontrar uma vulnerabilidade, os defensores precisam preparar um patch e verificar se ele entra em conflito com os sistemas existentes ou pode interromper os serviços. O ponto central é que a rapidez e a segurança com que os procedimentos de teste e aprovação de patches são conduzidos podem se tornar decisivas para reduzir a diferença de velocidade entre ataque e defesa.
Contexto
Segundo dados da Agência Coreana de Internet e Segurança (한국인터넷진흥원, KISA), as notificações de incidentes de segurança na Coreia do Sul aumentaram de 1.277 em 2023 para 2.383 em 2025. No primeiro semestre de 2026, foram registradas 1.236 notificações, quase o mesmo número que durante todo o ano de 2023. No entanto, essas estatísticas não indicam se houve uso de IA nos incidentes. Portanto, não é possível afirmar, apenas com base no aumento das notificações, que a IA tenha causado ou impulsionado esse crescimento.
Especialistas preveem que o aumento dos incidentes de segurança pode se acelerar à medida que cresce o uso da IA em ataques cibernéticos. A análise é que, se ficar mais rápido encontrar vulnerabilidades e tentar explorá-las, a pressão sobre as equipes de defesa também pode aumentar. É importante, em particular, distinguir isso do fato de que não foi confirmado se a IA foi realmente usada na série de ataques cibernéticos contra o setor financeiro.
O uso da IA também avança na defesa. O Defender XDR, plataforma de segurança empresarial da Microsoft, analisa com IA sinais de ameaças coletados de computadores, servidores e contas e ajuda a conter a propagação de ataques, por exemplo, bloqueando as comunicações de dispositivos comprometidos. XDR é um tipo de plataforma de segurança que analisa em conjunto sinais coletados de vários dispositivos e contas. A OpenAI e a Anthropic também oferecem, cada uma, modelos especializados em cibersegurança para auxiliar em tarefas defensivas, como encontrar vulnerabilidades ou criar códigos de correção.
O que isso significa
Mesmo que ferramentas de IA encontrem ameaças mais rapidamente, corrigir de fato as vulnerabilidades identificadas exige tempo adicional. Um patch é uma alteração feita para corrigir problemas de segurança ou erros de um software. Se não conseguir explorar uma vulnerabilidade, um atacante pode tentar outra; já os defensores, depois de criar ou obter um patch, precisam verificar se ele pode entrar em conflito com os sistemas existentes ou interromper os serviços.
Yeom Heung-yeol, professor emérito do Departamento de Segurança da Informação da Universidade de Soonchunhyang, disse que os defensores precisam passar por procedimentos de teste e aprovação de patches, o que cria uma assimetria em relação aos atacantes em termos de tempo e esforço. Kwak Jin, professor do Departamento de Cibersegurança da Universidade Ajou, observou que pode surgir uma “dívida de segurança” quando não é possível aplicar patches a todas as vulnerabilidades de uma vez e algumas medidas acabam adiadas ou deixam de ser tomadas. Dívida de segurança é o acúmulo de problemas de segurança cuja resolução foi postergada.
As políticas e decisões internas de uma organização também podem afetar a rapidez da resposta. Dave Chisnall, CTO do Centro Nacional de Segurança Cibernética do Reino Unido (NCSC), observou em uma publicação no blog oficial do centro no mês passado que os defensores estão sujeitos a fortes restrições impostas pelas políticas organizacionais. Isso significa que, tanto quanto a tecnologia para encontrar vulnerabilidades, o processo de avaliar e aprovar a aplicação de patches pode influenciar a capacidade real de defesa.
Por exemplo, se uma organização encontra uma vulnerabilidade, mas precisa verificar se haverá conflitos no sistema antes de aplicar um patch, o tempo necessário para testar e aprovar a medida continuará existindo, mesmo que uma IA de detecção alerte rapidamente. Nesse caso, só será possível reduzir o tempo de resposta com um sistema que automatize todo o processo, da identificação da vulnerabilidade à sua correção, e que também verifique novamente, após a aplicação, se houve problemas. Esta é uma explicação baseada em uma hipótese; não significa que tenham sido confirmados os níveis de adoção da automação ou seus efeitos em diferentes organizações.
Informações sobre regulamentação e apoio relacionados
As autoridades financeiras discutem formas de flexibilizar gradualmente as regras de separação de redes no setor financeiro para permitir o uso de novas tecnologias. A separação de redes é uma medida de segurança que mantém distintas as redes internas de trabalho e as redes externas conectadas à internet. O debate sobre a flexibilização diz respeito ao ambiente para o uso de novas tecnologias no setor financeiro, mas as informações disponíveis não permitem confirmar a data de entrada em vigor, o alcance específico da flexibilização ou os requisitos aplicáveis a cada instituição.
Portanto, o próprio debate sobre a flexibilização não deve ser interpretado como sinal de que instituições financeiras já adotaram ferramentas de segurança com IA ou alteraram seus métodos de separação de redes. A adoção efetiva e as condições precisam ser verificadas separadamente.
Fatos confirmados e questões ainda em aberto
Fatos confirmados
- As notificações de incidentes de segurança na Coreia do Sul foram 1.277 em 2023, 2.383 em 2025 e 1.236 no primeiro semestre de 2026.
- As estatísticas da KISA não classificam os incidentes segundo o uso ou não de IA.
- O Defender XDR analisa com IA sinais de ameaças obtidos de vários dispositivos e contas e ajuda a conter sua propagação, por exemplo, bloqueando as comunicações de dispositivos comprometidos.
- A OpenAI e a Anthropic oferecem modelos especializados em cibersegurança que ajudam a encontrar vulnerabilidades e gerar códigos de correção, entre outras tarefas.
- Especialistas enfatizaram a automação de patches, a gestão da dívida de segurança e a revalidação contínua após a aplicação.
Questões ainda em aberto
- Não foi confirmado se a IA foi realmente usada na série de ataques cibernéticos contra o setor financeiro.
- Não foram apresentados dados sobre o nível de adoção da automação de patches em cada organização nem sobre seus efeitos.
- As informações disponíveis não permitem confirmar o cronograma e o alcance específicos da flexibilização das regras de separação de redes no setor financeiro.
O que o leitor pode verificar
- Se você é responsável pela segurança de uma organização, pode verificar quais procedimentos são necessários para testar e aprovar patches após a identificação de uma vulnerabilidade e se alguma etapa causa atrasos.
- Convém verificar se há vulnerabilidades acumuladas cujos patches foram adiados e manter um registro das medidas postergadas e de seu estado.
- Também é possível verificar se há procedimentos para revalidar continuamente, após a aplicação de um patch, se surgiram problemas no sistema ou nos serviços.