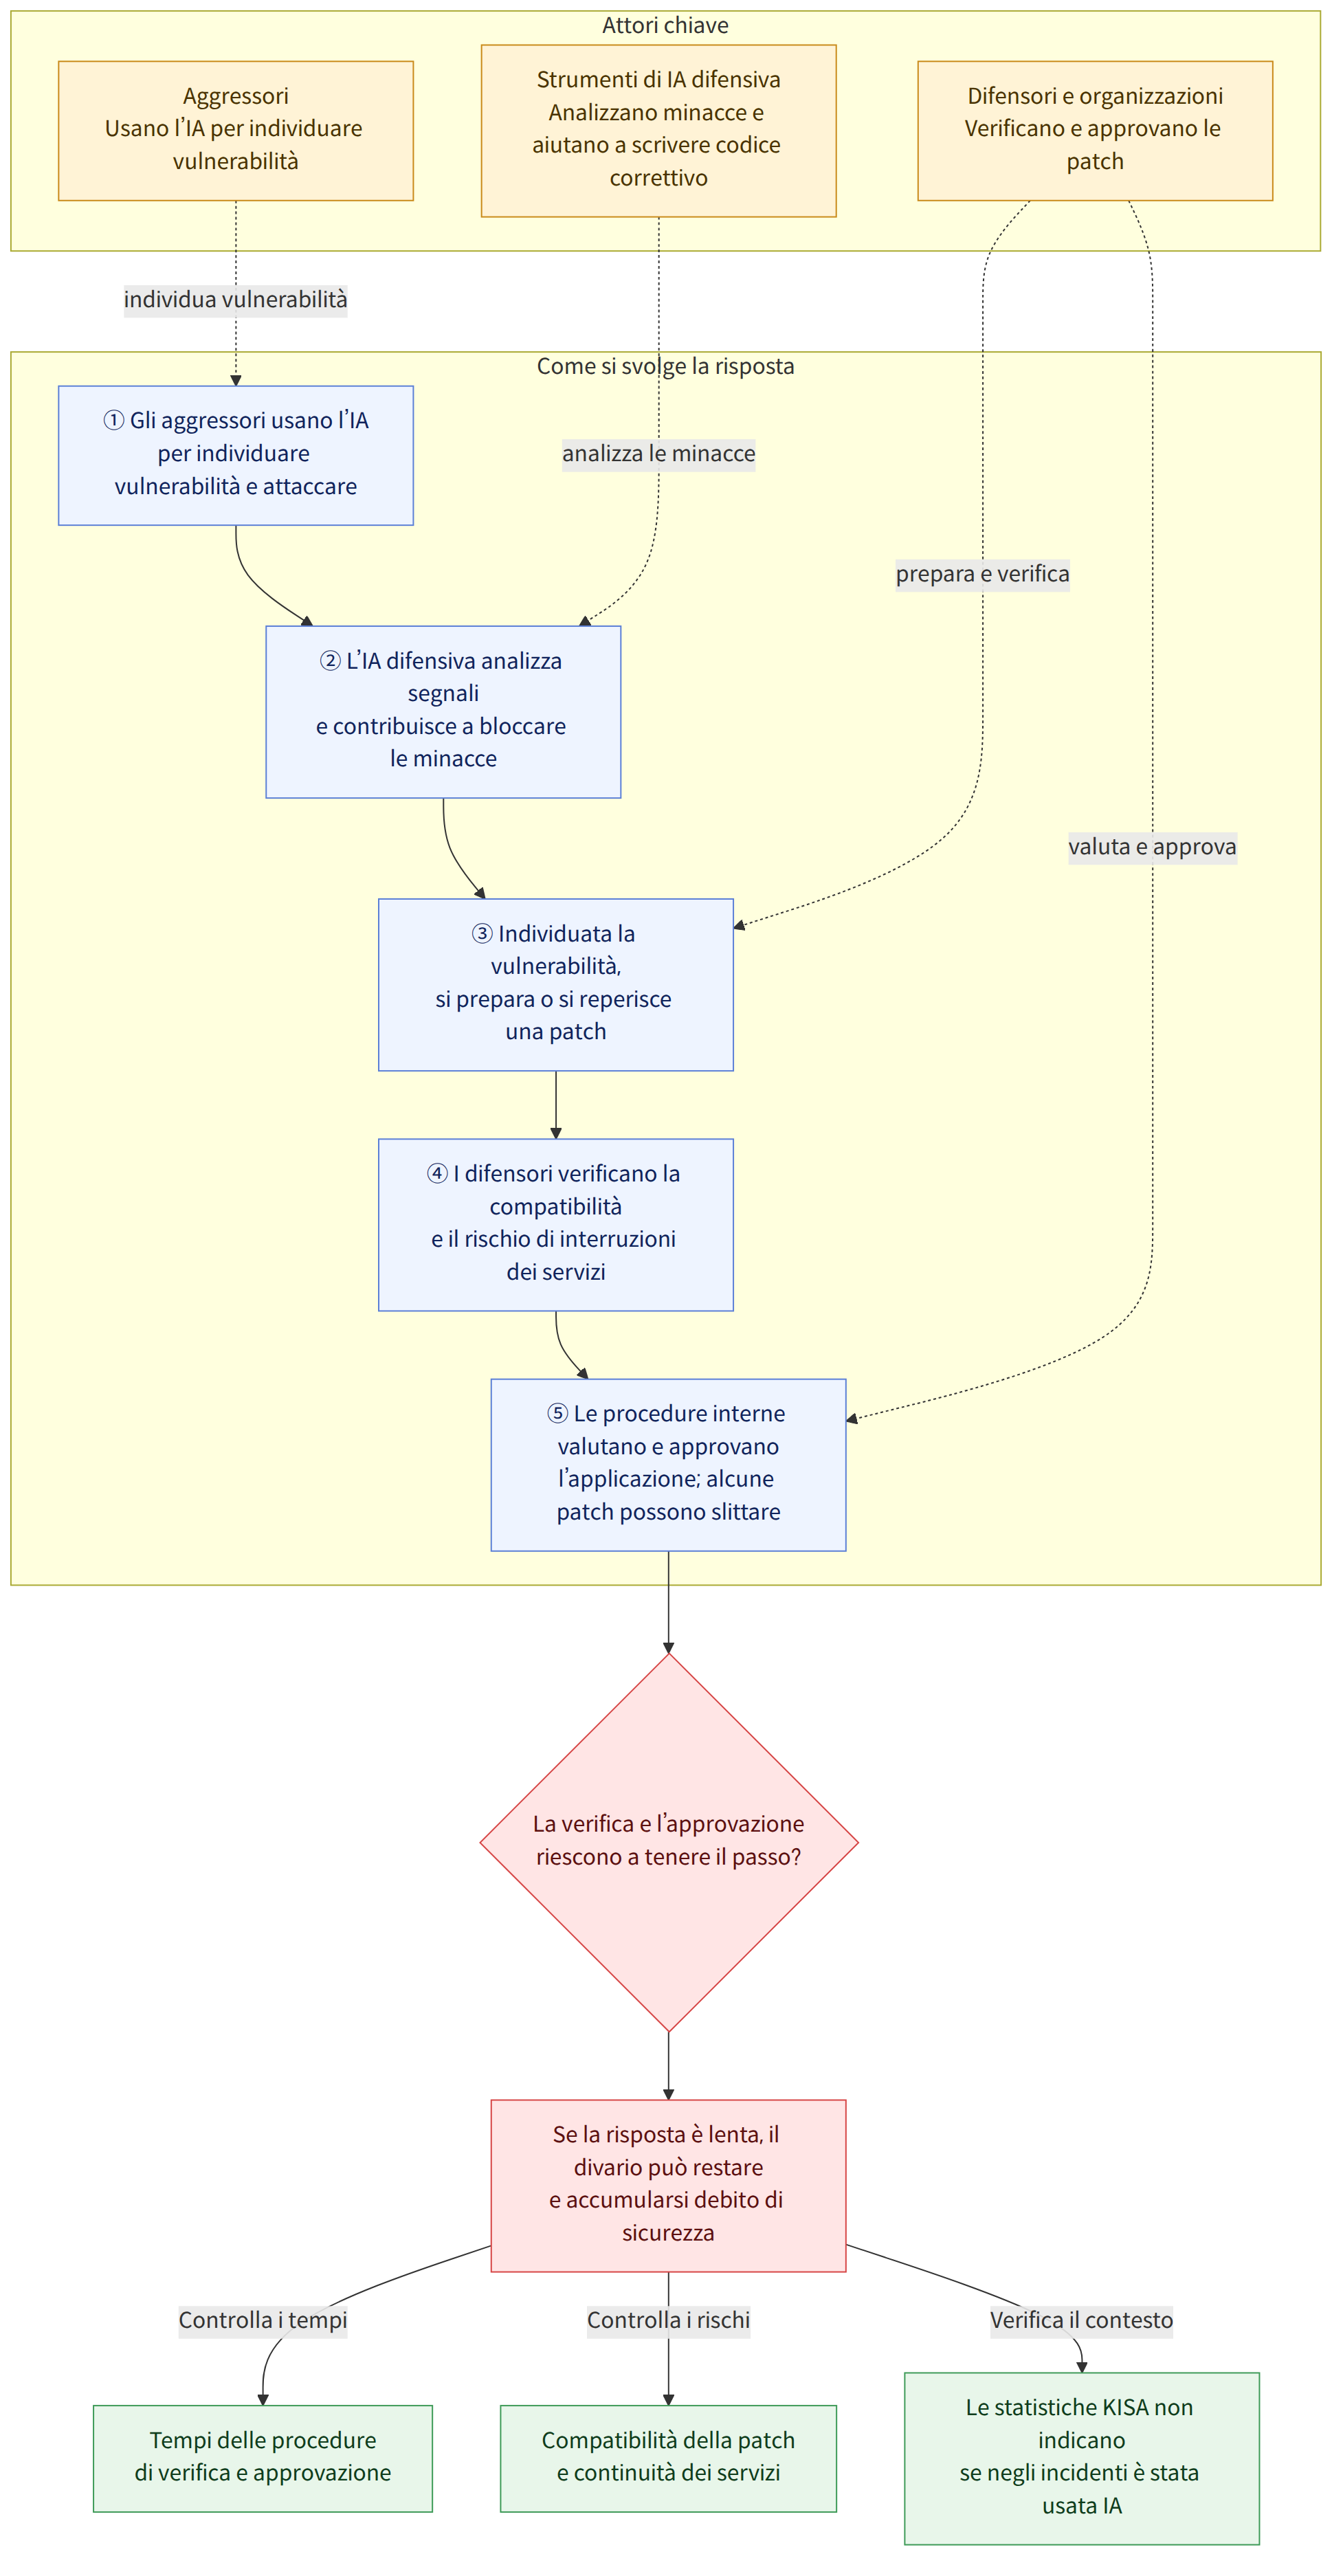
Mentre aumentano le segnalazioni di incidenti informatici in Corea, l’intelligenza artificiale (IA) viene impiegata sia dagli aggressori, per individuare vulnerabilità, sia dai difensori, per analizzare e bloccare le minacce. Tuttavia, anche dopo aver individuato una vulnerabilità, chi difende deve predisporre una patch e verificare che non entri in conflitto con i sistemi esistenti e non provochi interruzioni dei servizi. Il punto centrale è che, per ridurre il divario di velocità tra attacco e difesa, può diventare fondamentale gestire le procedure di verifica e approvazione delle patch con rapidità e sicurezza.
Contesto
Secondo le statistiche dell’Agenzia coreana per Internet e la sicurezza (한국인터넷진흥원, KISA), le segnalazioni di incidenti informatici in Corea sono passate da 1277 nel 2023 a 2383 nel 2025. Nel primo semestre del 2026 le segnalazioni sono state 1236, un numero pari a quello registrato nell’intero 2023. Queste statistiche, tuttavia, non indicano se negli incidenti sia stata utilizzata l’IA. Il solo aumento delle segnalazioni, quindi, non basta a concludere che l’IA abbia causato o trainato la crescita degli attacchi.
Gli esperti prevedono che l’aumento degli incidenti informatici potrebbe accelerare man mano che cresce il ricorso all’IA negli attacchi. Secondo questa analisi, se aumenta la velocità con cui si individuano vulnerabilità e si tentano attacchi, può crescere anche il carico di lavoro per chi si occupa di difesa. È importante, in particolare, distinguere questo scenario dal caso degli attacchi informatici a catena nel settore finanziario, per i quali non è stato accertato l’uso effettivo dell’IA.
Anche sul fronte della difesa l’impiego dell’IA sta facendo progressi. Defender XDR, la piattaforma di sicurezza aziendale di Microsoft, analizza con l’IA i segnali di minaccia raccolti da PC, server e account e contribuisce a contenere la propagazione degli attacchi, per esempio bloccando le comunicazioni dei dispositivi compromessi. XDR è un tipo di piattaforma di sicurezza che analizza insieme i segnali raccolti da diversi dispositivi e account. OpenAI e Anthropic offrono inoltre, ciascuna, modelli specializzati in cybersicurezza che aiutano nelle attività difensive, come individuare vulnerabilità o generare codice correttivo.
Che cosa significa questa notizia
Anche se gli strumenti basati sull’IA individuano più rapidamente le minacce, serve altro tempo per correggere davvero le vulnerabilità rilevate. Una patch è una modifica che corregge problemi di sicurezza o errori di un software. Se un tentativo di sfruttare una vulnerabilità fallisce, un aggressore può provarne un’altra; chi difende, invece, dopo aver creato o reperito una patch deve verificare che non entri in conflitto con i sistemi esistenti e non provochi interruzioni dei servizi.
Yeom Heung-yeol, professore emerito del Dipartimento di sicurezza delle informazioni dell’Università di Soonchunhyang, ha affermato che chi difende deve passare attraverso le procedure di verifica e approvazione delle patch e si trova quindi in una posizione asimmetrica rispetto agli aggressori in termini di tempo e impegno. Kwak Jin, professore del Dipartimento di cybersicurezza dell’Università di Ajou, ha osservato che può accumularsi un «debito di sicurezza»: l’impossibilità di applicare tutte le patch in una volta sola può portare a rinviare o a non attuare alcune misure. Il debito di sicurezza è l’accumulo di problemi di sicurezza lasciati irrisolti e rimandati.
Anche le politiche interne e i processi decisionali di un’organizzazione possono influire sulla velocità di risposta. Dave Chisnall, CTO del Centro nazionale britannico per la sicurezza informatica (영국 국가사이버보안센터, NCSC), ha osservato il mese scorso, in un post sul blog ufficiale del Centro, che i difensori sono fortemente condizionati dalle politiche delle rispettive organizzazioni. Ciò significa che, per la capacità di difesa effettiva, può essere importante tanto il processo di valutazione e approvazione dell’applicazione delle patch quanto la tecnologia per individuare le vulnerabilità.
Per esempio, se un’organizzazione scopre una vulnerabilità ma deve verificare che la patch non causi conflitti di sistema prima di applicarla, anche se un’IA di rilevamento la segnala rapidamente resta il tempo necessario per la verifica e l’approvazione. In questo caso, per ridurre i tempi di risposta occorre disporre di un sistema che automatizzi l’intero processo, dall’individuazione alla correzione della vulnerabilità, e che verifichi nuovamente che non siano sorti problemi dopo l’applicazione. Si tratta di una spiegazione ipotetica e non significa che siano stati accertati il livello di automazione adottato dalle singole organizzazioni o i suoi effetti.
Normative e informazioni di supporto pertinenti
Le autorità finanziarie stanno discutendo misure per allentare gradualmente le restrizioni sulla separazione delle reti nel settore finanziario, così da consentire l’uso di nuove tecnologie. La separazione delle reti è una misura di sicurezza che mantiene distinta la rete interna di lavoro da quella esterna con accesso a Internet. Il dibattito sull’allentamento delle restrizioni riguarda le condizioni per utilizzare nuove tecnologie nel settore finanziario, ma le informazioni disponibili non consentono di verificare la data di attuazione, l’esatta portata dell’allentamento o i requisiti previsti per i singoli istituti.
Il dibattito sull’allentamento delle restrizioni, quindi, non va interpretato come prova che gli istituti finanziari abbiano già adottato strumenti di sicurezza basati sull’IA o modificato le modalità di separazione delle reti. L’effettiva attuazione e le relative condizioni devono essere verificate separatamente.
Fatti accertati e aspetti ancora da chiarire
Fatti accertati
- Le segnalazioni di incidenti informatici in Corea sono state 1277 nel 2023 e 2383 nel 2025; nel primo semestre del 2026 sono state 1236.
- Le statistiche della KISA non classificano gli incidenti in base all’eventuale uso dell’IA.
- Defender XDR analizza con l’IA i segnali di minaccia raccolti da più dispositivi e account e contribuisce a limitarne la propagazione, per esempio bloccando le comunicazioni dei dispositivi compromessi.
- OpenAI e Anthropic offrono modelli specializzati in cybersicurezza che aiutano, tra l’altro, a individuare vulnerabilità e generare codice correttivo.
- Gli esperti hanno sottolineato l’importanza di automatizzare le patch, gestire il debito di sicurezza e svolgere verifiche continue dopo l’applicazione.
Aspetti ancora da chiarire
- Non è stato accertato se l’IA sia stata effettivamente utilizzata negli attacchi informatici a catena nel settore finanziario.
- Non sono stati indicati il livello di automazione delle patch adottato dalle singole organizzazioni né gli effetti della sua introduzione.
- Le informazioni disponibili non consentono di verificare il calendario e la portata specifici dell’allentamento delle restrizioni sulla separazione delle reti nel settore finanziario.
Che cosa può verificare il lettore
- Chi si occupa di sicurezza in un’organizzazione può verificare quali procedure siano necessarie per controllare e approvare una patch dopo l’individuazione di una vulnerabilità e se vi siano fasi che causano ritardi.
- È opportuno controllare che non si stiano accumulando vulnerabilità per le quali l’applicazione di una patch è stata rinviata e gestire gli interventi posticipati e il loro stato.
- Si può verificare che siano previste procedure per controllare continuamente, anche dopo l’applicazione di una patch, che non si siano verificati problemi ai sistemi o ai servizi.