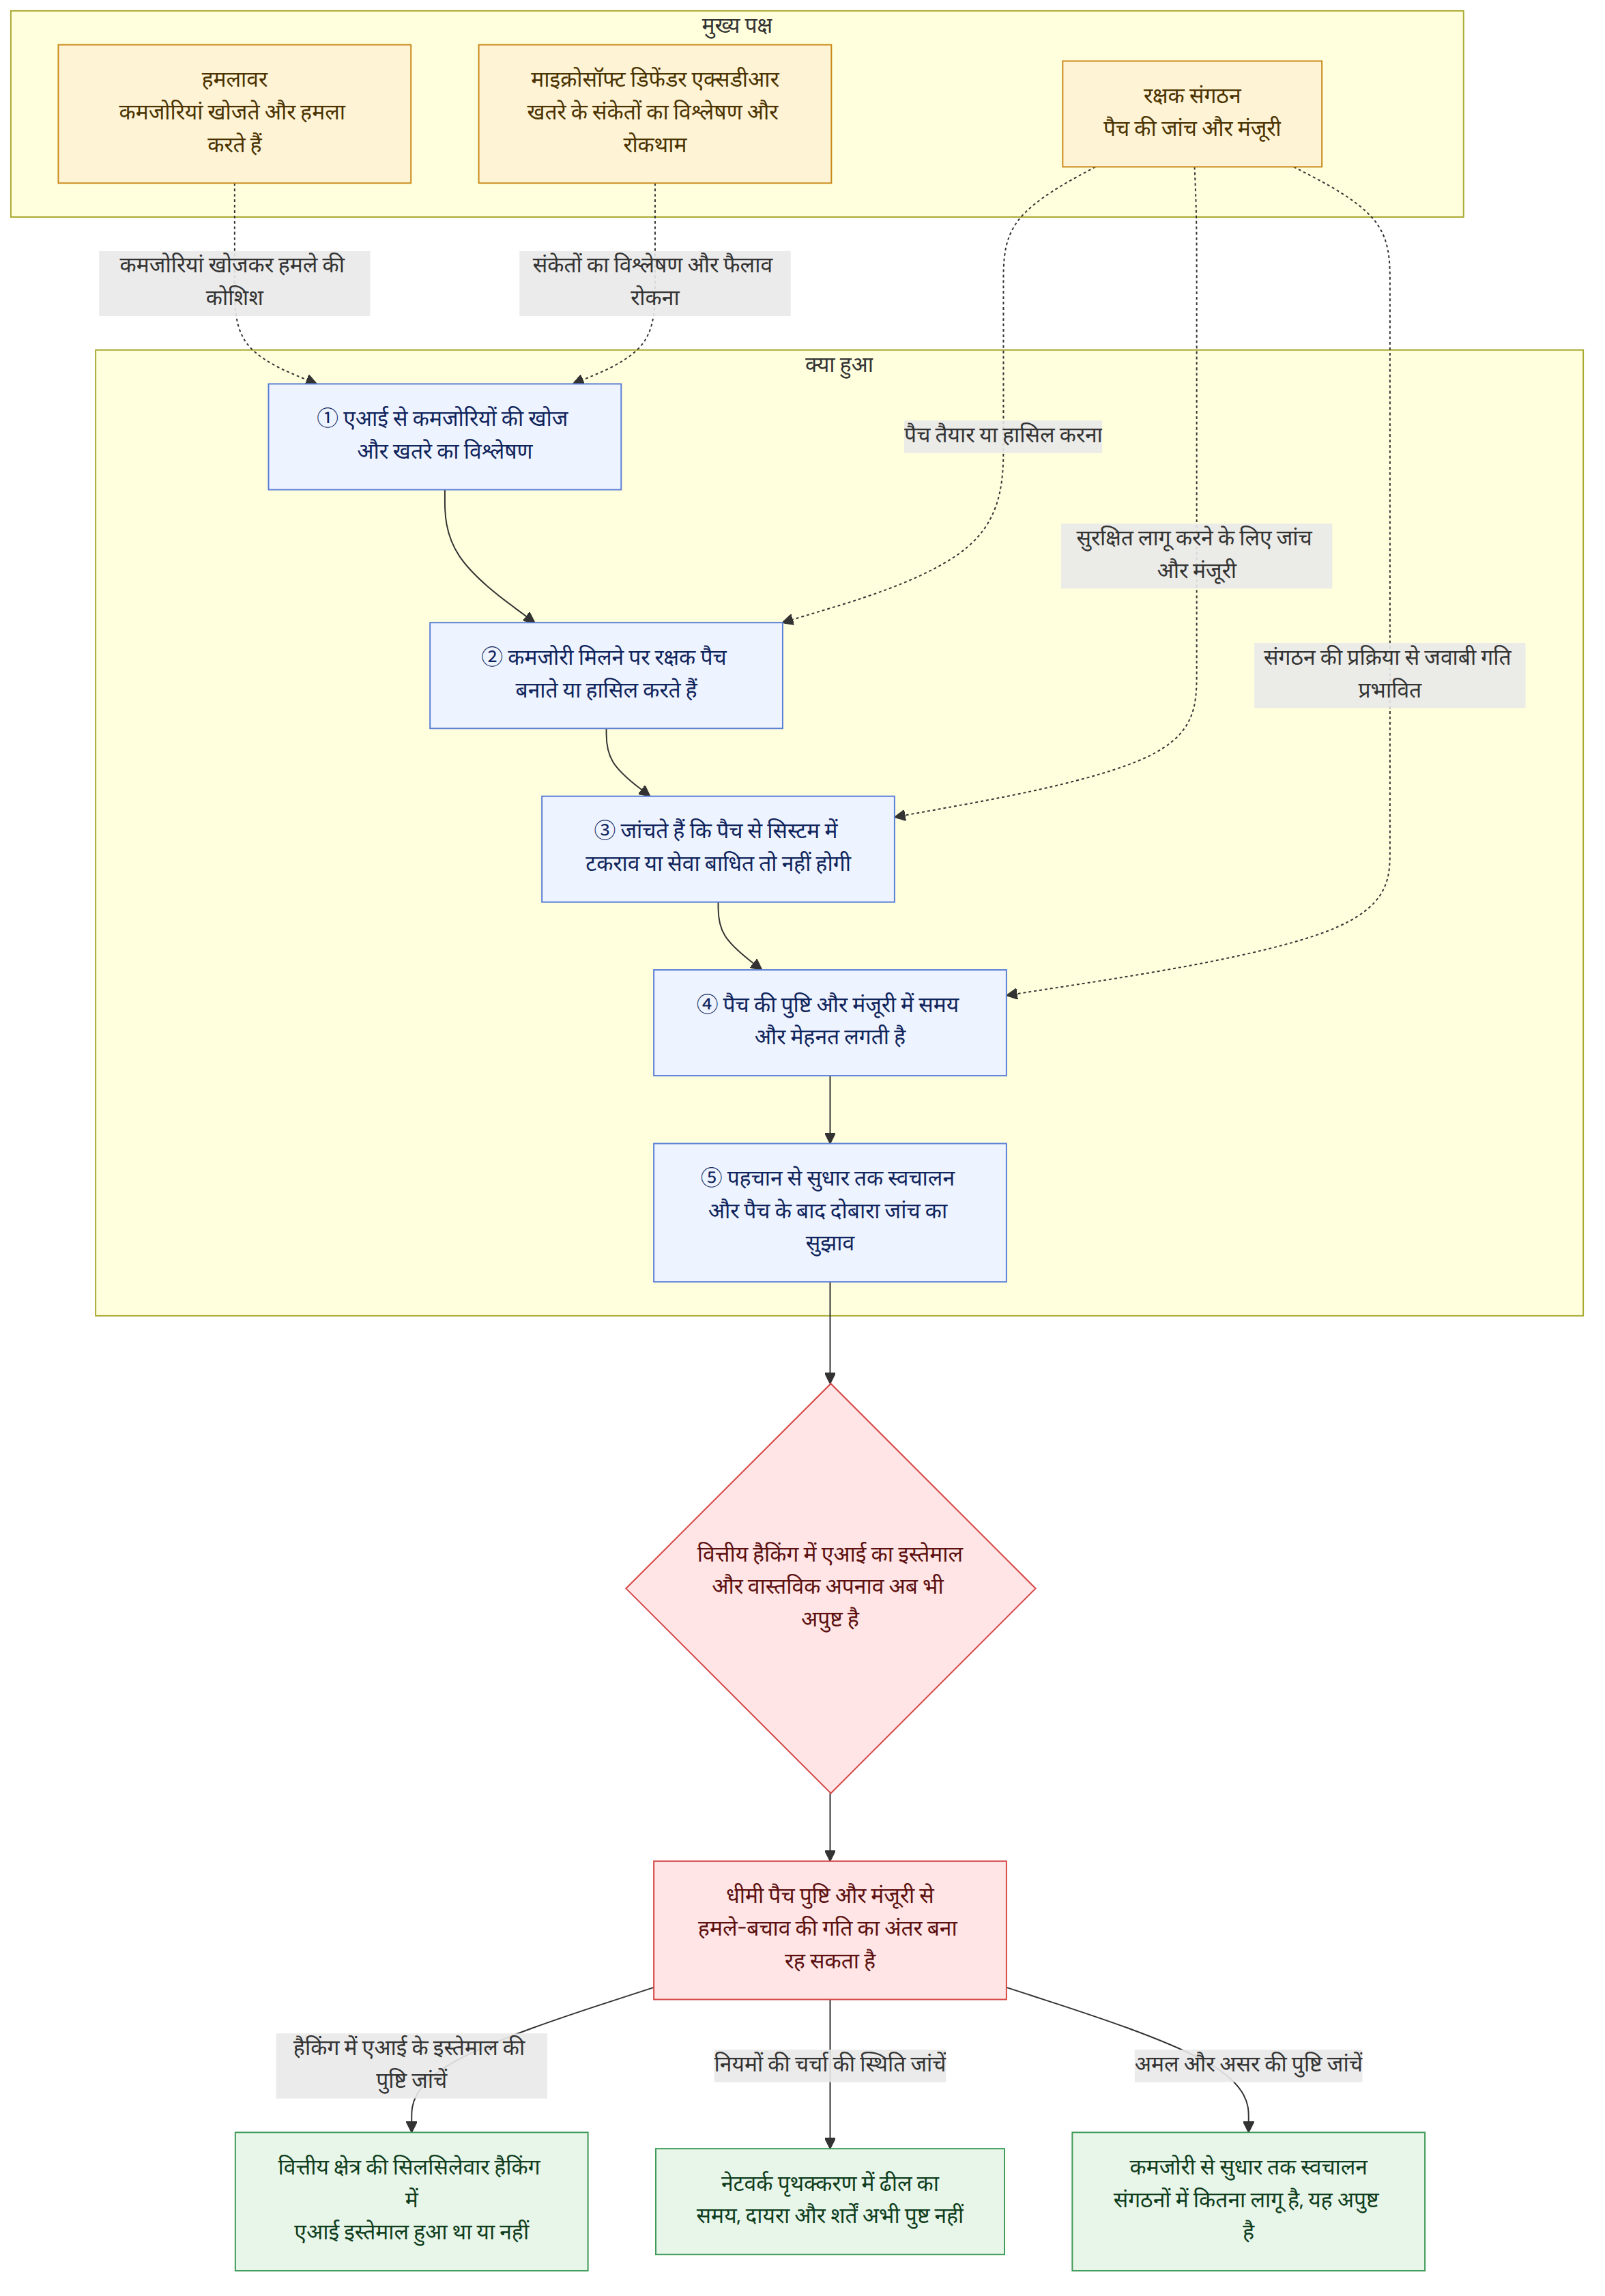
देश में साइबर घुसपैठ की घटनाओं की रिपोर्टें बढ़ रही हैं। इसी बीच, कृत्रिम बुद्धिमत्ता (एआई) का इस्तेमाल हमलावरों की ओर से कमजोरियों की खोज के लिए और रक्षकों की ओर से खतरों के विश्लेषण तथा रोकथाम के लिए किया जा रहा है। लेकिन कमजोरी का पता चलने के बाद भी रक्षकों को पैच तैयार करना होता है और यह जांचना होता है कि वह मौजूदा सिस्टम से टकराएगा तो नहीं या सेवा बाधित तो नहीं होगी। मुख्य बात यह है कि हमले और बचाव की गति का अंतर घटाने में पैच की पुष्टि और मंजूरी की प्रक्रिया को तेज़ी और सुरक्षित ढंग से पूरा करना अहम हो सकता है।
पृष्ठभूमि और संदर्भ
कोरिया इंटरनेट एवं सुरक्षा एजेंसी (한국인터넷진흥원, KISA) के आंकड़ों के मुताबिक, देश में साइबर घुसपैठ की घटनाओं की रिपोर्टें 2023 के 1277 से बढ़कर 2025 में 2383 हो गईं। 2026 की पहली छमाही में रिपोर्टों की संख्या 1236 रही, जो 2023 के पूरे साल की संख्या के बराबर थी। हालांकि, इन आंकड़ों में यह नहीं बताया जाता कि साइबर घुसपैठ की घटनाओं में एआई का इस्तेमाल हुआ था या नहीं। इसलिए केवल रिपोर्टों की संख्या में बढ़ोतरी के आधार पर यह निष्कर्ष नहीं निकाला जा सकता कि एआई ने हमले किए या इस बढ़ोतरी को बढ़ावा दिया।
विशेषज्ञों का अनुमान है कि साइबर हमलों में एआई का इस्तेमाल बढ़ने के साथ घुसपैठ की घटनाओं में वृद्धि और तेज़ हो सकती है। उनका कहना है कि कमजोरियों को खोजने और हमला करने की रफ्तार बढ़ने पर बचाव करने वालों पर भी जवाबी कार्रवाई का बोझ बढ़ सकता है। यह भी ध्यान रखना जरूरी है कि इस बात की पुष्टि नहीं हुई है कि वित्तीय क्षेत्र में हुई सिलसिलेवार हैकिंग में वास्तव में एआई का इस्तेमाल किया गया था।
बचाव के क्षेत्र में भी एआई का इस्तेमाल आगे बढ़ रहा है। माइक्रोसॉफ्ट का कारोबारी सुरक्षा मंच डिफेंडर XDR पीसी, सर्वर और खातों से जुटाए गए खतरे के संकेतों का एआई से विश्लेषण करता है और संक्रमित उपकरणों का संचार रोकने जैसे कदमों से हमले को फैलने से रोकता है। XDR ऐसा सुरक्षा मंच है जो कई उपकरणों और खातों से जुटाए गए सुरक्षा संकेतों का एक साथ विश्लेषण करता है। ओपनएआई और एंथ्रोपिक भी कमजोरियों का पता लगाने या उन्हें ठीक करने वाला कोड तैयार करने जैसे बचाव संबंधी कामों में मदद करने वाले साइबर सुरक्षा-विशेष मॉडल उपलब्ध कराते हैं।
इस खबर का अर्थ
एआई उपकरण खतरे का पता जल्दी लगा सकते हैं, लेकिन मिली हुई कमजोरी को वास्तव में ठीक करने में अलग से समय लगता है। पैच का मतलब सॉफ्टवेयर की सुरक्षा संबंधी समस्या या त्रुटि को ठीक करने वाला संशोधन है। हमलावर एक कमजोरी का फायदा उठाने में नाकाम होने पर दूसरी कमजोरी आजमा सकते हैं, लेकिन रक्षकों को पैच बनाने या हासिल करने के बाद यह जांचना होता है कि उससे मौजूदा सिस्टम में टकराव या सेवा बाधित होने की आशंका तो नहीं है।
सूनछनह्यांग विश्वविद्यालय के सूचना सुरक्षा विभाग के मानद प्रोफेसर यम ह्युंग-योल ने कहा कि पैच की पुष्टि और मंजूरी की प्रक्रिया से गुजरना रक्षकों के लिए जरूरी होता है, इसलिए समय और मेहनत के मामले में हमलावरों और रक्षकों के बीच असमानता है। आजू विश्वविद्यालय के साइबर सुरक्षा विभाग के प्रोफेसर क्वाक जिन ने कहा कि एक साथ सभी कमजोरियों पर पैच न लगा पाने के कारण कुछ कदम टाले या छोड़ दिए जा सकते हैं, जिससे ‘सुरक्षा ऋण’ पैदा होता है। सुरक्षा ऋण का अर्थ है सुरक्षा की वे समस्याएं जो हल किए बिना टाली जाती हैं और समय के साथ जमा होती जाती हैं।
संगठन के भीतर की नीतियां और निर्णय लेने की प्रक्रिया भी जवाबी कार्रवाई की रफ्तार को प्रभावित कर सकती है। ब्रिटेन के राष्ट्रीय साइबर सुरक्षा केंद्र (영국 국가사이버보안센터, NCSC) के मुख्य प्रौद्योगिकी अधिकारी डेव चिस्मन ने पिछले महीने केंद्र के आधिकारिक ब्लॉग में कहा कि रक्षकों पर संगठन की नीतियों की काफी पाबंदियां होती हैं। इसका अर्थ है कि कमजोरियों का पता लगाने की तकनीक जितनी ही अहम, पैच लगाने की समीक्षा और मंजूरी की प्रक्रिया भी वास्तविक सुरक्षा क्षमता से जुड़ी हो सकती है।
उदाहरण के लिए, अगर किसी संगठन को कमजोरी का पता चलता है, लेकिन पैच लगाने से पहले उसे सिस्टम में टकराव की आशंका जांचनी हो, तो खतरे का पता लगाने वाला एआई तुरंत चेतावनी देने के बावजूद पुष्टि और मंजूरी में लगने वाला समय बना रहता है। ऐसी स्थिति में जवाबी समय घटाने के लिए कमजोरी की पहचान से लेकर उसे ठीक करने तक की प्रक्रिया को स्वचालित करना और पैच लगाने के बाद भी दोबारा जांच करना जरूरी है। यह केवल एक काल्पनिक उदाहरण है; इसका मतलब यह नहीं कि हर संगठन में स्वचालन लागू होने के स्तर या उसके असर की पुष्टि हो चुकी है।
संबंधित नियम और सहायता संबंधी जानकारी
वित्तीय नियामक नई तकनीकों के इस्तेमाल के लिए वित्तीय क्षेत्र में नेटवर्क पृथक्करण संबंधी नियमों को चरणबद्ध तरीके से ढीला करने के उपायों पर चर्चा कर रहे हैं। नेटवर्क पृथक्करण एक सुरक्षा तरीका है, जिसमें आंतरिक कार्य नेटवर्क को बाहरी इंटरनेट नेटवर्क से अलग रखा जाता है। नियमों में ढील पर चर्चा वित्तीय क्षेत्र में नई तकनीकों के इस्तेमाल के माहौल से जुड़ी है, लेकिन उपलब्ध जानकारी से इसके लागू होने का समय, ढील का ठोस दायरा या अलग-अलग संस्थानों पर लागू शर्तों की पुष्टि नहीं की जा सकती।
इसलिए नियमों में ढील पर चल रही चर्चा को इस बात का संकेत नहीं मानना चाहिए कि वित्तीय संस्थानों ने एआई सुरक्षा उपकरण पहले ही अपना लिए हैं या नेटवर्क पृथक्करण का तरीका बदल गया है। वास्तविक इस्तेमाल और उसकी शर्तों की अलग से पुष्टि करनी होगी।
पुष्टि किए गए तथ्य और अब तक अज्ञात बातें
पुष्टि किए गए तथ्य
- देश में साइबर घुसपैठ की घटनाओं की रिपोर्टें 2023 में 1277, 2025 में 2383 और 2026 की पहली छमाही में 1236 थीं।
- KISA के आंकड़ों में यह वर्गीकृत नहीं किया जाता कि साइबर घुसपैठ की हर घटना में एआई का इस्तेमाल हुआ था या नहीं।
- डिफेंडर XDR कई उपकरणों और खातों से मिले खतरे के संकेतों का एआई से विश्लेषण करता है और संक्रमित उपकरणों का संचार रोकने जैसे कदमों से हमले को फैलने से रोकता है।
- ओपनएआई और एंथ्रोपिक कमजोरियों की खोज और उन्हें ठीक करने वाला कोड तैयार करने जैसे कामों में मदद करने वाले साइबर सुरक्षा-विशेष मॉडल उपलब्ध कराते हैं।
- विशेषज्ञों ने पैच के स्वचालन, सुरक्षा ऋण के प्रबंधन और पैच लागू करने के बाद लगातार दोबारा जांच पर जोर दिया।
अब तक अज्ञात बातें
- इस बात की पुष्टि नहीं हुई है कि वित्तीय क्षेत्र में हुई सिलसिलेवार हैकिंग में वास्तव में एआई का इस्तेमाल किया गया था।
- अलग-अलग संगठनों में पैच स्वचालन किस स्तर तक अपनाया गया है और उसका क्या असर है, इसकी जानकारी नहीं दी गई है।
- उपलब्ध जानकारी से वित्तीय क्षेत्र में नेटवर्क पृथक्करण संबंधी नियमों में ढील की ठोस समय-सारणी और दायरे की पुष्टि नहीं होती।
पाठकों के लिए जांचने योग्य बातें
- किसी संगठन के सुरक्षा प्रभारी यह जांच सकते हैं कि कमजोरी का पता चलने के बाद पैच की पुष्टि और मंजूरी के लिए कौन-सी प्रक्रिया जरूरी है और उस प्रक्रिया के किस चरण में देरी होती है।
- यह देखना जरूरी है कि टाले गए कमजोरियों वाले पैच जमा तो नहीं हो रहे हैं; जिन मामलों पर कार्रवाई टाली गई है और उनकी मौजूदा स्थिति का प्रबंधन किया जाना चाहिए।
- यह जांचा जा सकता है कि पैच लागू करने के बाद भी सिस्टम या सेवा में कोई समस्या तो नहीं आई, इसकी लगातार दोबारा जांच करने की प्रक्रिया मौजूद है या नहीं।