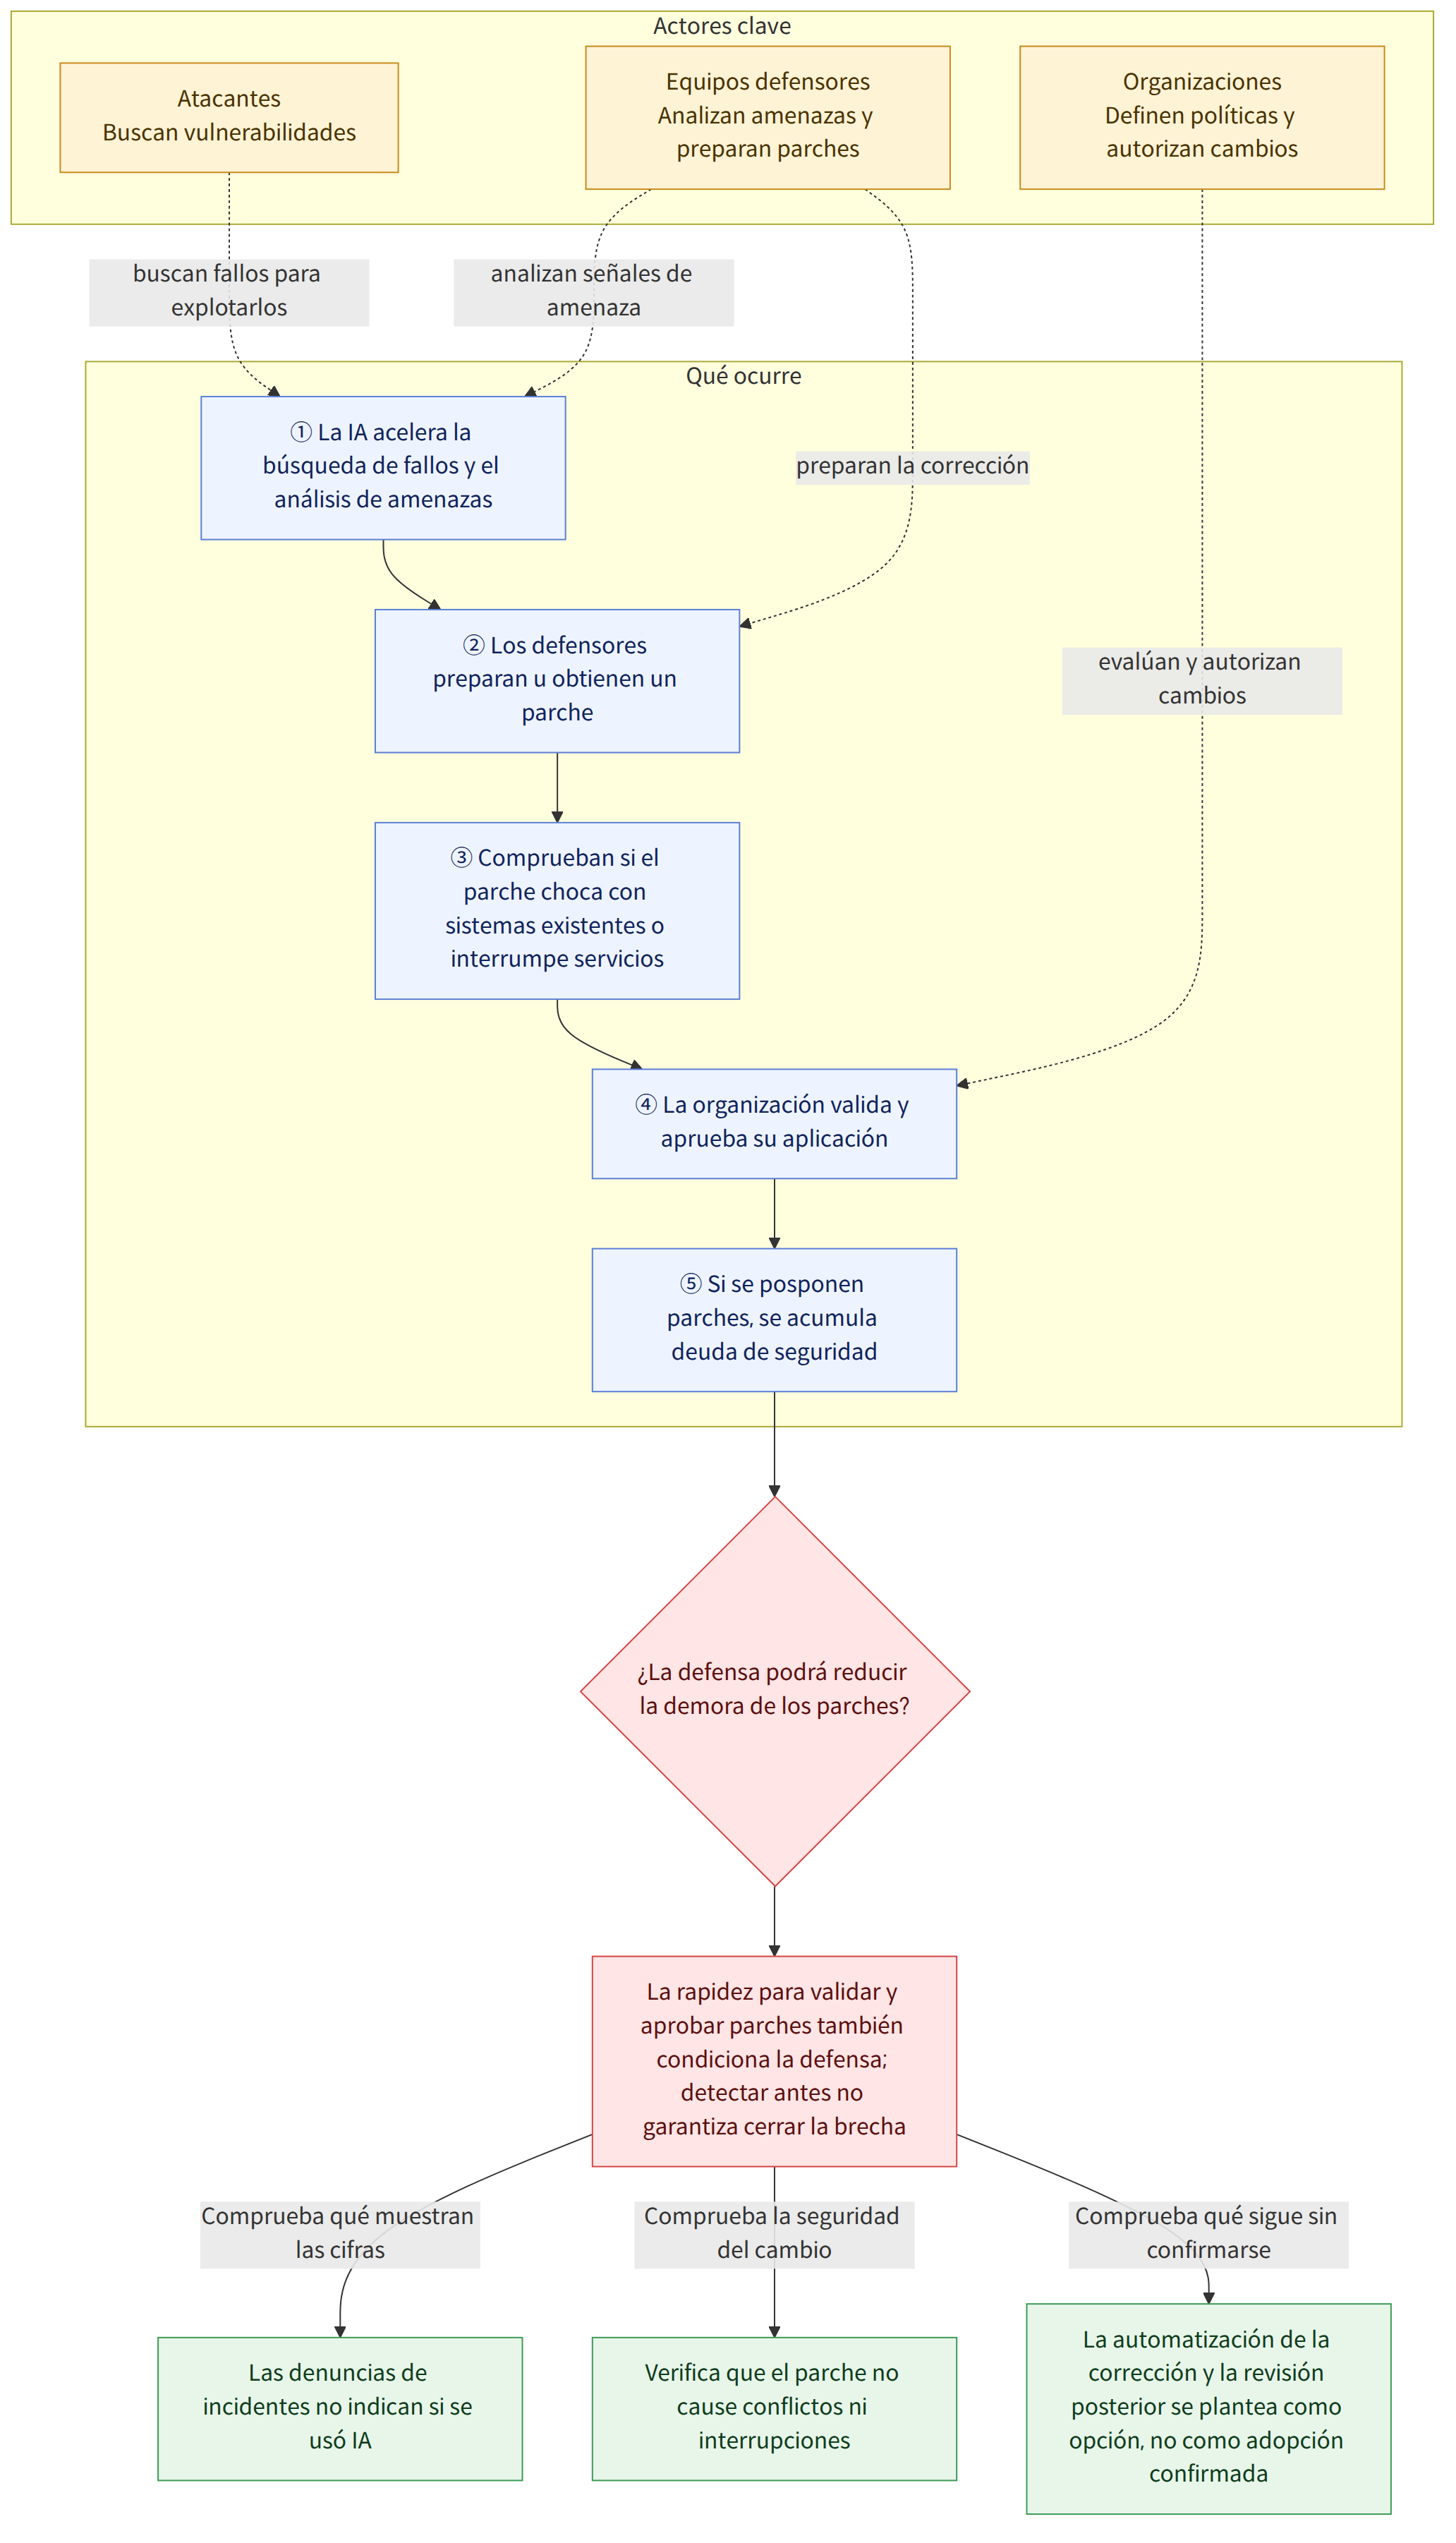
Mientras aumentan las denuncias de incidentes de ciberseguridad en Corea del Sur, la inteligencia artificial (IA) se utiliza tanto para buscar vulnerabilidades por parte de los atacantes como para analizar y bloquear amenazas por parte de los defensores. Sin embargo, incluso después de detectar una vulnerabilidad, los defensores deben preparar un parche y comprobar si entra en conflicto con los sistemas existentes o si puede interrumpir el servicio. La clave podría estar en la rapidez y la seguridad con que se tramitan los procesos de validación y aprobación de los parches para reducir la diferencia de velocidad entre ataque y defensa.
Antecedentes y contexto
Según las estadísticas de la Agencia de Internet y Seguridad de Corea (한국인터넷진흥원, KISA), las denuncias de incidentes de ciberseguridad en Corea del Sur aumentaron de 1277 en 2023 a 2383 en 2025. En el primer semestre de 2026 se registraron 1236 denuncias, una cifra comparable al total de todo 2023. Sin embargo, estas estadísticas no indican si se utilizó IA en los incidentes. Por tanto, no se puede concluir únicamente a partir del aumento de las denuncias que la IA haya provocado o impulsado ese incremento.
Los expertos prevén que el aumento de los incidentes de ciberseguridad podría acelerarse a medida que se intensifique el uso de la IA en los ciberataques. Su análisis es que, si aumenta la velocidad para encontrar vulnerabilidades e intentar explotarlas, también podría crecer la carga de trabajo de los equipos de defensa. En particular, es importante distinguirlo del hecho de que no se ha confirmado si se utilizó IA en los ciberataques en cadena contra el sector financiero.
El uso de la IA también avanza en el ámbito de la defensa. Defender XDR, la plataforma de seguridad empresarial de Microsoft, analiza con IA las señales de amenaza recopiladas de ordenadores, servidores y cuentas, y frena la propagación de los ataques, por ejemplo, bloqueando las comunicaciones de los dispositivos comprometidos. XDR es un tipo de plataforma de seguridad que analiza conjuntamente las señales obtenidas de distintos dispositivos y cuentas. OpenAI y Anthropic también ofrecen, cada una, modelos especializados en ciberseguridad que ayudan en tareas defensivas, como encontrar vulnerabilidades o generar código correctivo.
Qué significa esta noticia
Aunque las herramientas de IA detecten amenazas con mayor rapidez, se necesita tiempo adicional para corregir las vulnerabilidades identificadas. Un parche es una modificación destinada a corregir un problema de seguridad o un error del software. Si un atacante no consigue explotar una vulnerabilidad, puede probar con otra; en cambio, los defensores, después de crear u obtener un parche, deben comprobar si puede entrar en conflicto con los sistemas existentes o provocar interrupciones del servicio.
Yeom Heung-yeol, profesor emérito del Departamento de Seguridad de la Información de la Universidad de Suncheonhyang (순천향대 정보보호학과), afirmó que existe una asimetría entre atacantes y defensores en cuanto al tiempo y el esfuerzo, porque estos últimos deben someterse a procesos de validación y aprobación de los parches. Kwak Jin, profesor del Departamento de Ciberseguridad de la Universidad de Ajou (아주대 사이버보안학과), señaló que puede acumularse «deuda de seguridad» cuando no se pueden aplicar todos los parches de una vez y se posponen o se dejan sin realizar algunas medidas. La deuda de seguridad es la acumulación de problemas de seguridad cuya resolución se aplaza.
Las políticas internas y la toma de decisiones de una organización también pueden afectar a la rapidez de respuesta. Dave Chismon, CTO del Centro Nacional de Ciberseguridad del Reino Unido (NCSC), señaló el mes pasado en el blog oficial del organismo que los defensores están muy condicionados por las políticas de sus organizaciones. Esto significa que el proceso de evaluar y aprobar la aplicación de los parches, tanto como la tecnología para detectar vulnerabilidades, puede repercutir en la capacidad defensiva real.
Por ejemplo, si una organización detecta una vulnerabilidad, pero debe comprobar si el parche causará conflictos en el sistema antes de aplicarlo, el tiempo necesario para la validación y la aprobación seguirá siendo un factor, aunque la IA de detección la haya notificado rápidamente. En ese caso, para reducir el tiempo de respuesta, se necesita un sistema que automatice el proceso desde la identificación de la vulnerabilidad hasta su corrección y que vuelva a comprobar después de la aplicación que no haya problemas. Se trata de una explicación basada en una hipótesis; no significa que se haya confirmado el nivel de adopción de la automatización ni su eficacia en las distintas organizaciones.
Información sobre normativa y apoyo relacionados
Las autoridades financieras están debatiendo medidas para flexibilizar gradualmente las normas de separación de redes en el sector financiero, con el fin de facilitar el uso de nuevas tecnologías. La separación de redes es una medida de seguridad que mantiene aisladas las redes internas de trabajo de las redes externas de internet. El debate sobre la flexibilización normativa está relacionado con las condiciones para utilizar nuevas tecnologías en el sector financiero, pero la información disponible no permite confirmar cuándo entraría en vigor, cuál sería su alcance concreto ni qué requisitos se aplicarían a cada institución.
Por tanto, el debate sobre la flexibilización normativa no debe interpretarse como una señal de que las entidades financieras ya hayan adoptado herramientas de seguridad con IA o hayan cambiado sus sistemas de separación de redes. La aplicación efectiva y sus condiciones deben comprobarse por separado.
Hechos confirmados y aspectos que aún se desconocen
Hechos confirmados
- Las denuncias de incidentes de ciberseguridad en Corea del Sur fueron 1277 en 2023 y 2383 en 2025; en el primer semestre de 2026 se registraron 1236.
- Las estadísticas de la KISA no clasifican los incidentes según se haya utilizado IA o no.
- Defender XDR analiza con IA las señales de amenaza obtenidas de distintos dispositivos y cuentas y frena la propagación, por ejemplo, bloqueando las comunicaciones de los dispositivos comprometidos.
- OpenAI y Anthropic ofrecen modelos especializados en ciberseguridad que ayudan a buscar vulnerabilidades y generar código correctivo, entre otras tareas.
- Los expertos destacaron la automatización de los parches, la gestión de la deuda de seguridad y la reverificación continua tras su aplicación.
Aspectos que aún se desconocen
- No se ha confirmado si se utilizó IA en los ciberataques en cadena contra el sector financiero.
- No se especifican el nivel de adopción de la automatización de parches en cada organización ni los efectos de su implementación.
- La información disponible no permite confirmar el calendario ni el alcance concreto de la flexibilización de las normas de separación de redes en el sector financiero.
Qué pueden comprobar los lectores
- El personal de seguridad de una organización puede revisar qué procedimientos se requieren para validar y aprobar los parches después de detectar una vulnerabilidad y si hay etapas que provocan demoras.
- Conviene comprobar si se están acumulando vulnerabilidades cuyos parches se han aplazado y llevar un registro de los elementos pendientes y de su estado.
- Se puede comprobar si existen procedimientos para volver a verificar de forma continua, después de aplicar un parche, que no haya surgido ningún problema en los sistemas o servicios.